Ver categorias
Português
$
USD
Conecte-se à sua IA
Engenheiro DevSecOps, endurecimento de servidor, pfSense e CICD seguro
Ferramentas:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
Hashicorp Vault
Frameworks:
Npm
•
Ansible
Provedor de Nuvem:
Amazon Web Services
•
DigitalOcean
•
VMware Cloud
Linguagem de programação:
Bash
•
JavaScript
•
PHP
•
Python
Especialidade:
Instalação
•
Depuração
•
Configuração
Tradução automática
Preciso alterar meu código de aplicação?
Normalmente não. Eu apenas movo configurações codificadas, como host do DB e senhas, para variáveis de ambiente para que a mesma imagem funcione em qualquer servidor. Qualquer mudança pequena é explicada e compartilhada com você.
O que a varredura do Trivy faz?
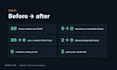
O Trivy verifica suas imagens Docker em busca de vulnerabilidades conhecidas (CVEs) no sistema operacional e nas bibliotecas. Eu resolvo isso mudando a imagem base, atualizando pacotes e removendo ferramentas não utilizadas, e já faço um relatório antes/depois.
Você pode implantar os containers no meu servidor também?
Sim, no pacote Premium. Eu implanto no seu VPS ou servidor na nuvem (AWS, DigitalOcean, Hetzner, etc.), configuro Nginx com SSL gratuito na frente e garanto que a stack reinicie automaticamente após reinicialização.
Preciso de todas essas ferramentas?
Não. Comece com a Auditoria de Segurança para ver seus riscos reais. Em seguida, eu sugiro apenas as ferramentas que você precisa. Todas as ferramentas que eu uso são gratuitas ou de código aberto, então você não paga taxas de licença extras.
Quais plataformas de CI/CD você suporta?
GitHub Actions, GitLab CI e Jenkins. Checagens de segurança rodam a cada push, e uma build falha se houver vazamento de segredo ou vulnerabilidade crítica.