Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Estudante de Ciência da Computação formada
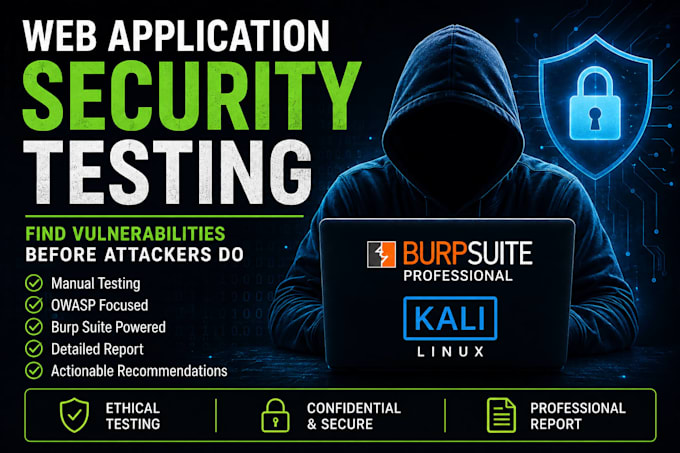
Seu site está protegido contra ataques comuns na web?
Eu ofereço testes autorizados de segurança de aplicações web para ajudar a identificar vulnerabilidades antes que atacantes possam explorá-las.
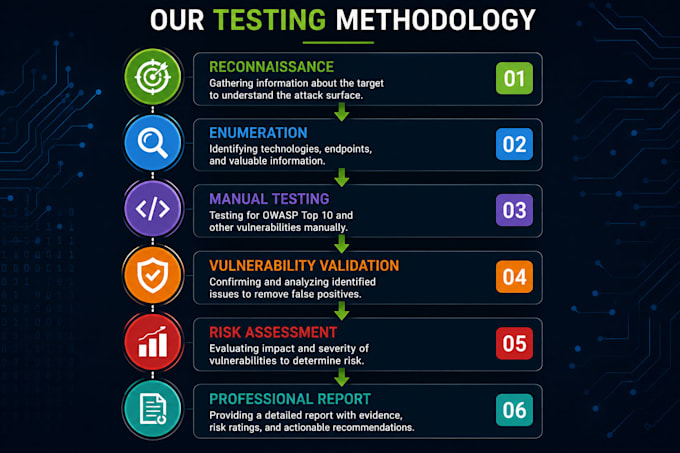
Minha avaliação foca nos riscos comuns do OWASP e fraquezas de segurança práticas, incluindo:
Você receberá resultados claros com severidade, evidências quando aplicável, impacto potencial e recomendações práticas de remediação.
O que torna meu serviço diferente:
IMPORTANTE: Eu só testo sites, aplicações, APIs ou sistemas que você possui ou para os quais tenha autorização explícita para testar. Por favor, entre em contato antes de pedir se seu escopo for incomum ou exigir testes autenticados.
Vamos identificar vulnerabilidades de segurança antes que atacantes reais o façam.
Aplicação de teste:
Aplicação Web
Tecnologia de desenvolvimento:
C/C++
•
JAVA
•
NoSQL
•
Python
•
SQL
Dispositivo:
PC
Tradução automática
Você realiza hacking não autorizado?
Não. Eu só realizo testes de segurança em sistemas que você possui ou para os quais tenha autorização explícita. O escopo do teste deve ser acordado antes da avaliação.
O que preciso fornecer?
Você precisa fornecer a URL/aplicação alvo, escopo do teste, contas autorizadas se necessário e quaisquer áreas específicas que queira avaliar.
Você usa Burp Suite?
Sim. Burp Suite pode ser usado como parte do processo de testes manuais de segurança de aplicações web, junto com outras ferramentas de teste de segurança apropriadas.
Vou receber um relatório?
Sim. Dependendo do pacote escolhido, você recebe um relatório de avaliação de segurança contendo descobertas, severidade, evidências quando aplicável, impacto e recomendações de remediação.
Você pode testar uma aplicação protegida por login?
Sim, se o teste autenticado estiver incluído no pacote escolhido e você fornecer credenciais autorizadas.
Você consegue testar APIs?
Testes de API podem ser fornecidos quando o escopo do pacote suportar. Por favor, entre em contato antes de pedir se seu projeto for principalmente de APIs.
Você pode refazer o teste após as vulnerabilidades serem corrigidas?
Sim. Retestes podem ser incluídos como serviço adicional ou oferta personalizada, dependendo do escopo.