Ver categorias
Português
$
USD
Conecte-se à sua IA
Engenheiro de Elastic SIEM: regras de detecção, pipelines de logs, dashboards
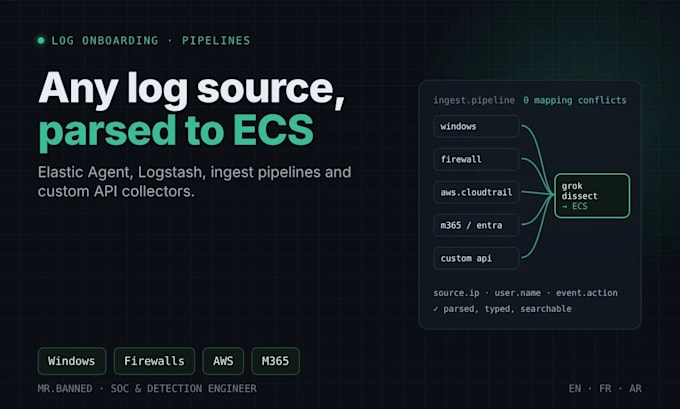
Logs chegando no Elastic como um único campo de mensagem ilegível? Ou uma fonte sem integração?
Eu onboardo fontes de log para o Elastic 24/7 SOC: Windows, Linux, firewalls, AWS, Microsoft 365, Cloudflare e servidores web. Eu as analiso corretamente para que seus painéis e regras de detecção funcionem de verdade.
O que faço:
Fontes que já onboardei: logs de eventos do Windows, Linux, firewalls, AWS CloudTrail, GuardDuty e VPC Flow Logs, Microsoft 365 e Entra ID, Cloudflare, nginx, ferramentas EDR.
Envie uma mensagem com a fonte, uma linha de log de exemplo (dados sensíveis removidos) e sua versão do Elastic.
Destination Platform:
Outros
Ferramentas e plataformas:
Outros
Tradução automática
Qual acesso você precisa?
Para uma auditoria, um usuário do Kibana com acesso de leitura a regras e alertas já é suficiente. Para implantar regras, é preciso um papel que possa gerenciar regras de detecção. Não preciso de acesso de superusuário.
Quais tipos de regras você escreve?
Consultas KQL, sequências EQL para correlação em várias etapas, limiar, termos novos, regras ES|QL e correspondência de indicadores. Regras de machine learning precisam de assinatura Elastic paga.
Você pode escrever regras para uma ameaça específica?
Sim. Envie a técnica, relatório de ameaça ou cenário de ataque e os logs que você coleta. Eu digo primeiro se seus dados conseguem detectá-lo.
Como você mede a redução de falsos positivos?
Comparo contagens de alertas por regra no mesmo período antes e depois do ajuste, e listo cada mudança que fiz, para você verificar o resultado.
Você também trabalha com Wazuh?
Sim: regras e decodificadores personalizados para Wazuh. Envie seu caso de uso e eu mando uma oferta personalizada.
