Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Engenheiro de Elastic SIEM: regras de detecção, pipelines de logs, dashboards
Precisa de um SIEM que funcione em produção, não só em laboratório?
Eu gero Elastic Security todos os dias em um SOC 24/7. Vou implantar o seu do mesmo jeito: seguro, dimensionado para o seu volume de logs e documentado.
O que você recebe:
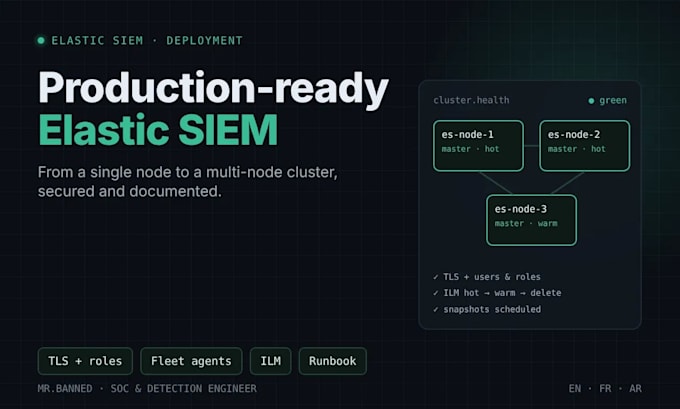
Premium adiciona um cluster com várias nós: papéis dedicados, camadas hot e warm, snapshots.
Por que eu?
Antes de pedir, me manda o número de hosts, as fontes de logs e onde o SIEM deve rodar. Vou confirmar o pacote certo e o dimensionamento.

Servidor:
Servidor virtual privado
•
Servidor de banco de dados
Sistema operacional:
Windows
•
Linux
Tradução automática
Você precisa de acesso aos meus servidores?
Sim: acesso SSH ou console às máquinas que você fornecer, limitado a este projeto e removido na entrega. Se preferir, eu te passo os comandos e configs e te guio enquanto você executa.
Você pode implantar na AWS, Azure, GCP ou on-premises?
Sim. Qualquer VM Linux, host Docker ou servidor on-premises. Também posso configurar uma implantação Elastic Cloud que você já tenha.
Qual licença Elastic eu preciso?
A licença gratuita Basic cobre este serviço, incluindo as regras de detecção do Elastic Security. Algumas features, como jobs de machine learning e alguns conectores de alerta, precisam de assinatura paga. Eu te falo antes de começarmos se você precisa de uma.
Quão grande os meus servidores precisam ser?
Depende do seu volume diário de logs e da retenção. Me manda o número de hosts e fontes e eu te mando o dimensionamento antes de você pedir.
O que acontece depois do parto?
Você recebe um runbook e uma chamada de entrega. Se algo da minha configuração quebrar em até 7 dias, eu conserto sem custo. Suporte contínuo está disponível como uma oferta personalizada.
