Ver categorias
Português
$
USD
Conecte-se à sua IA
Consultor Estratégico de Serviços SOC
Seu Centro de Operações de Segurança está entregando valor de segurança mensurável?
Ajudo CISOs, líderes de segurança e gerentes de SOC a avaliarem a maturidade do SOC, identificarem lacunas operacionais e desenvolverem estratégias práticas de operações de segurança.
Com mais de 20 anos de experiência em cibersegurança, ofereço serviços de consultoria independentes para SOC que abrangem:
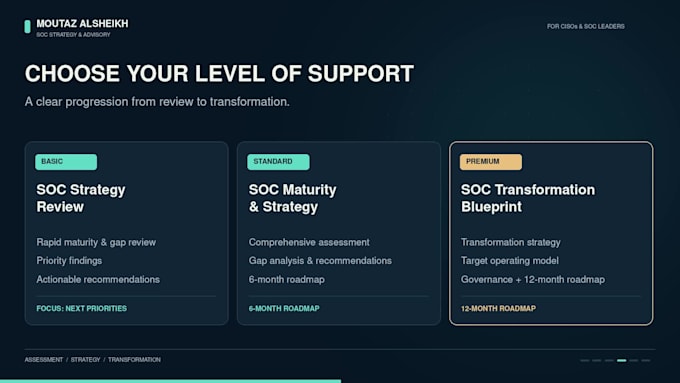
Escolha o tipo de engagement adequado:
Minha abordagem baseia-se no NIST CSF 2.0, ISO/IEC 27001 e práticas de maturidade do SOC.
Os serviços são de consultoria; implementação prática não está incluída. Arranjos de NDA podem ser discutidos antes do engagement.
Entre em contato comigo antes de fazer o pedido para confirmar escopo, entregáveis e prazos.

Tradução automática
O que este serviço oferece?
Este serviço oferece uma avaliação e consultoria de SOC para identificar lacunas, avaliar a maturidade e fornecer recomendações práticas para melhorar sua estratégia de operações de segurança, processos, governança e modelo operacional.
Qual a diferença entre Básico, Padrão e Premium?
O pacote Basic fornece uma revisão rápida e descobertas prioritárias. O Standard oferece uma avaliação mais aprofundada com análise de lacunas e um roteiro de 6 meses. O Premium entrega um plano mais amplo de transformação do SOC com governança, modelo operacional e um roteiro de 12 meses.
Este serviço é adequado para um SOC novo?
Sim. Este serviço atende tanto ambientes de SOC existentes quanto organizações que planejam construir ou melhorar um SOC. A avaliação e as recomendações são personalizadas de acordo com sua maturidade atual e necessidades de negócio.
Você implementa SIEM, SOAR ou ferramentas de segurança?
Não. Este serviço foca em consultoria, avaliação e estratégia. Não inclui implementação prática, engenharia ou implantação de ferramentas, a menos que seja acordado separadamente como um serviço distinto.
Quais entregas receberei?
Dependendo do pacote, você receberá um resumo das descobertas, uma análise de lacunas, recomendações priorizadas e um roteiro estratégico. Pacotes de nível superior podem incluir também recomendações de governança e orientações para o modelo operacional alvo.
Você consegue trabalhar com um modelo interno de SOC ou MSSP?
Sim. Eu posso avaliar SOCs internos, modelos de SOC terceirizados ou ambientes híbridos. As recomendações vão estar alinhadas com seu modelo operacional, responsabilidades e objetivos de negócio.
Meus documentos e informações internas são mantidos confidenciais?
Sim. As informações do cliente são tratadas como confidenciais e usadas exclusivamente para o serviço acordado. Posso também revisar e assinar um NDA mutuamente aceitável antes de compartilhar informações sensíveis, sujeito às regras da Fiverr.
Você pode personalizar a estratégia do SOC para minha indústria?
Sim. Adapto recomendações ao tamanho da sua organização, setor, perfil de risco, ambiente regulatório e objetivos de negócio. Entre em contato antes de fazer seu pedido para discutir requisitos específicos ou complexos.
Preciso te dar acesso direto aos meus sistemas?
Não. Este serviço geralmente envolve entrevistas, discussões e revisão de documentos. Não exijo senhas, credenciais de produção ou acesso irrestrito ao seu ambiente de segurança ao vivo.
Este serviço pode ser usado para conformidade ou preparação para auditoria?
Sim, pode ajudar na preparação interna ao identificar lacunas no SOC e áreas de melhoria. No entanto, este serviço é de consultoria e não substitui uma auditoria formal, certificação ou avaliação regulatória.