Ver categorias
Português
$
USD
Conecte-se à sua IA

_qqwit8.jpg)

Tradução automática
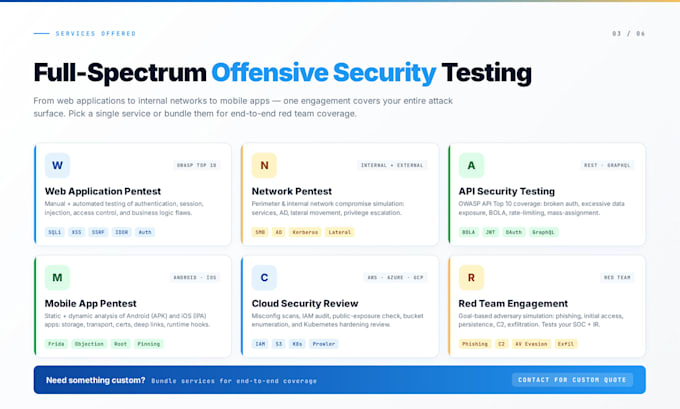
Está lançando um SaaS, ferramenta de IA ou aplicação web personalizada? Scanners automatizados perdem até 70% de falhas críticas de lógica de negócios e vulnerabilidades de API.
Eu faço testes manuais e automatizados de Testes de Penetração de Aplicações Web e REST/GraphQL API, seguindo o Guia de Teste OWASP para garantir que sua plataforma seja segura e pronta para investidores.
Minha Metodologia de Teste Inclui:
Por que escolher este serviço?
Envie uma mensagem com seu stack tecnológico e escopo, e eu responderei em até 15 minutos!
Esteja atento ao fato que é contra as políticas do prestador da Fiverr incluir temas, modelos ou outros elementos no trabalho entregue que infrinjam os direitos de terceiros ou leis aplicáveis. Leia mais em nosso Guia de Criação Digital Responsável.
Vulnerability Assessment and Ethical hacking
Idiomas
Tradução automática