Ver categorias
Português
$
USD
Conecte-se à sua IA
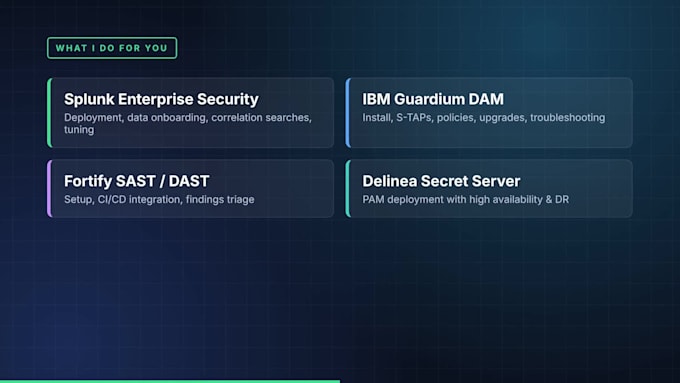
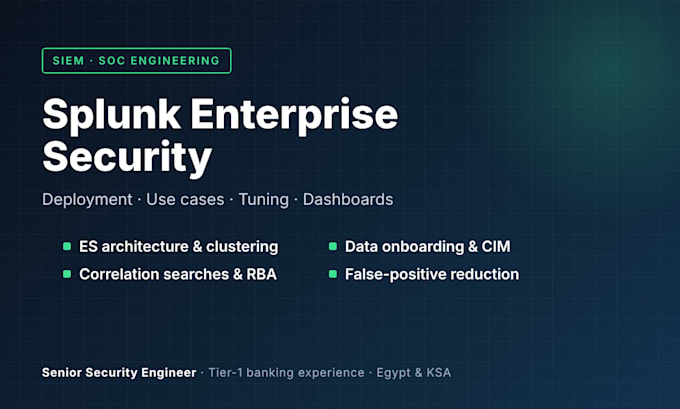
Engenheiro de Segurança Splunk ES e IBM Guardium
Precisa do Splunk realmente para detectar ameaças, não apenas coletar logs?
Sou Administrador Certificado Splunk (SPLK-1003) e Engenheiro Sênior de Segurança da Informação que já implantou e operou o Splunk Enterprise Security para bancos de nível 1 no Egito e na Arábia Saudita, incluindo arquiteturas de multi-sítio e alta disponibilidade.
O que eu sei fazer:
Por que eu: experiência real de produção em bancos, não apenas conhecimento de laboratório. Você recebe documentação clara com cada entrega.
Por favor, me mande uma mensagem antes de fazer o pedido para eu entender o seu ambiente.
Tipo de software:
Outros
Tradução automática
Você trabalha com Splunk Cloud ou apenas on-prem?
Ambos. Trato Splunk Enterprise on-prem (incluindo configurações em cluster e multi-site) e Splunk Cloud. Diga qual é sua versão e arquitetura e eu ajusto o trabalho a ela.
Como você acessa meu ambiente?
Sua escolha: uma sessão de compartilhamento de tela em que sua equipe conduz e eu oriento, ou acesso temporário que você controla. Não preciso que suas senhas sejam compartilhadas no chat, e posso trabalhar com logs e configs sanitizados.
Posso encomendar um pacote personalizado?
Sim. A maioria dos projetos corporativos é diferente, então me mande o seu escopo e eu envio uma oferta personalizada com entregáveis, prazo e preço claros.