Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Engenheiro Sênior de Segurança da Informação
Pagando pelo Microsoft Sentinel e ainda assim perdendo ataques ou afogado em alertas que ninguém consegue agir?
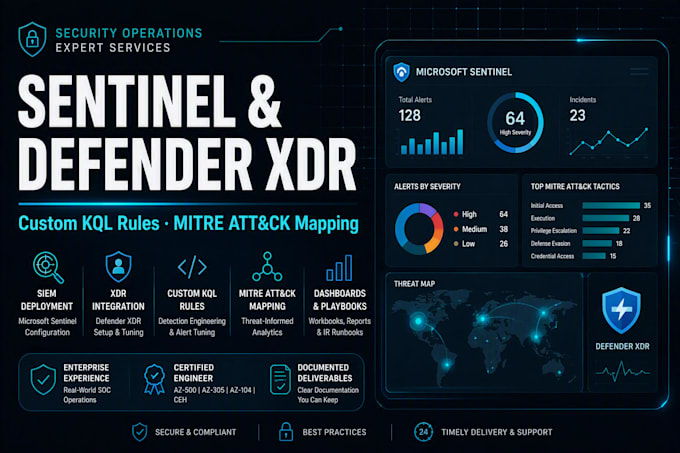
Eu gerencio operações de segurança empresarial para um grande grupo industrial e crio implantações do Sentinel e Defender XDR que geram detecções reais, não ruído.
O que entrego:
- Configuração do workspace do Sentinel, conectores de dados e onboarding de fontes de log: Microsoft 365, Entra ID, Azure Activity, Event Hub, firewalls, WAF, servidores Linux e Windows.
- Regras de análise personalizadas escritas em KQL e mapeadas para MITRE ATT&CK - Configuração do Defender XDR e correlação de incidentes entre identidade, endpoint, email e aplicativos na nuvem.
- Ajuste de alertas para reduzir falsos positivos, com lógica de supressão documentada.
- Workbooks e dashboards para analistas de SOC e relatórios de gestão.
- Playbooks de resposta a incidentes e um runbook escrito que você mantém.
Cada pedido inclui um documento de configuração e uma chamada de walkthrough. Me envie uma mensagem com suas fontes de log e nível de licença, e eu confirmarei o escopo antes de você fazer o pedido.
Provedor de nuvem:
microsoft azure
Especialidade:
Instalação
•
Desenvolvimento
•
Configuração
•
Desempenho
Recurso de computação em nuvem:
Outros