Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Tradução automática
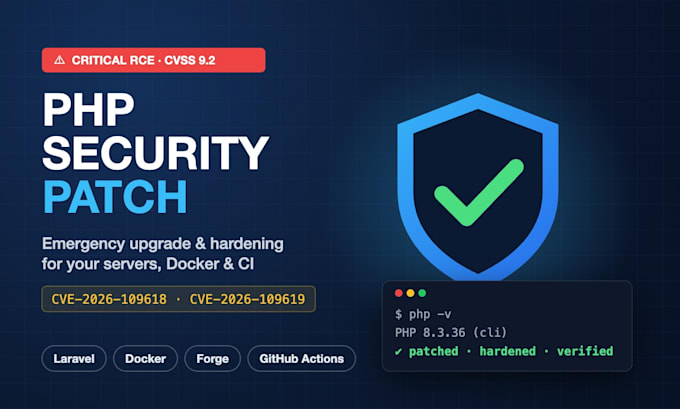
Em 21 de outubro de 2026, o PHP divulgou dois bugs críticos de execução remota de código não autenticada no núcleo do PHP: CVE-2026-109618 e CVE-2026-109619 (CVSS 9,2, PHP2Shell). Todas as instalações do PHP 8.2 a 8.5 que atendem tráfego web estão afetadas: PHP-FPM, Apache mod_php, FrankenPHP, imagens Docker. A CISA emitiu um alerta e espera-se uma exploração pública em breve.
O ataque atinge o manipulador de upload de sessão do PHP ANTES que o seu código da aplicação rode, então a proteção do Laravel, Symfony ou WordPress não funciona. A única correção completa é atualizar o PHP.
Sou líder técnico com 9 anos de experiência em Laravel/PHP e CI/CD em produção. O que eu faço:
Suportado: Ubuntu, Debian, RHEL, Docker, Forge, Vapor, Ploi, cPanel, Kubernetes. Me mande a quantidade de servidores antes de pedir.
Esteja atento ao fato que é contra as políticas do prestador da Fiverr incluir temas, modelos ou outros elementos no trabalho entregue que infrinjam os direitos de terceiros ou leis aplicáveis. Leia mais em nosso Guia de Criação Digital Responsável.
Idiomas
Tradução automática
Tradução automática
Como eu sei se estou afetado?
Se você usa PHP 8.2 a 8.5 (ou qualquer versão antiga não suportada) e atende requisições HTTP, você está afetado. Envie o output do seu php -v que eu confirmo de graça.
Haverá tempo de inatividade?
Normalmente leva alguns segundos enquanto o PHP-FPM ou o Apache reiniciam. Eu marco tudo com você e posso fazer sem tempo de inatividade em ambientes com balanceamento de carga.
Qual acesso você precisa?
Acesso SSH com sudo, ou convite de colaborador no Forge/Ploi. Recomendo um usuário temporário que você possa revogar após a entrega. Nunca envie credenciais em texto simples; use um link secreto.
E se meu host ainda não oferecer a versão corrigida do PHP?
Eu aplico as mitigações temporárias documentadas imediatamente (upload progress off, limites de corpo, reciclagem de workers) e concluo a atualização assim que os pacotes estiverem disponíveis, sem custo extra.
Isso cobre também atualizações de Laravel ou WordPress?
Este serviço cobre o runtime do PHP e a configuração do servidor. Uma auditoria de framework ou dependências (composer audit e correções) está disponível como um extra ou oferta personalizada.
