Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Engenheiro SRE Senior DevOps, Desenvolvedor Full Stack, Segurança em Blockchain
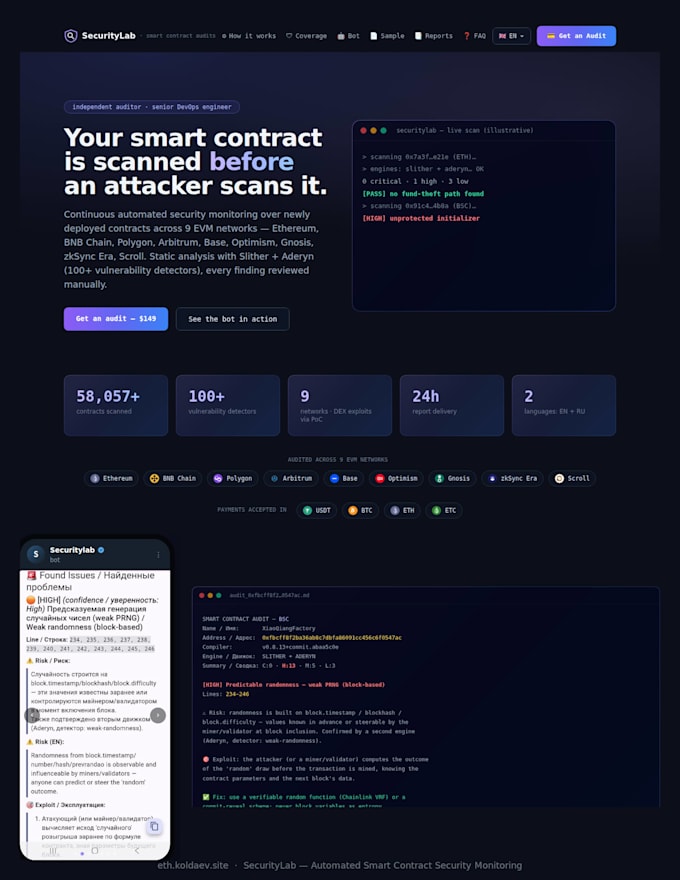
Auditorias de Segurança de Contratos Inteligentes: Monitoramento Automatizado + Revisão Manual em 9 cadeias EVM. Eu mantenho um pipeline de segurança contínuo que identifica vulnerabilidades em contratos Solidity antes que os atacantes possam explorá-las, combinado com uma auditoria manual detalhada por um engenheiro. O que você recebe: - Análise Multi-Engine: Código analisado usando Slither + Aderyn (mais de 100 detectores combinados). Sem adivinhações de LLM, cada descoberta é revisada cuidadosamente manualmente. - 9 Redes EVM: Suporte completo para Ethereum, BNB Chain, Polygon, Arbitrum, Base, Optimism, Gnosis, zkSync Era e Scroll. - Reexecução de Fork de Mainnet: Onde existirem modelos, exploits são reproduzidos em um fork de mainnet (não apenas teóricos). Casos: manipulação de oracle do BeatXswap ($63k+ de lucro reproduzido), tomada de controle da governança do Yam Finance, e exploits de doações do Venus Protocol. - Proteção DEX/AMM: contratos DeFi recebem uma verificação adicional personalizada para riscos de manipulação de preço via leitura de pools, confirmada por PoC. - Relatórios Açãoáveis: descrição detalhada do risco, caminho do exploit e correção exata do código (EN/RU). Estatísticas: Mais de 56.900 contratos escaneados e monitorados com sucesso até hoje. Proteja seu protocolo. Entre em contato comigo hoje!


Padrão de token:
ERC-20
Linguagem de Programação:
Python
Plataforma blockchain:
Ethereum
Tradução automática
Isso é uma auditoria real ou uma adivinhação de LLM?
Nenhum LLM no pipeline de auditoria. Cada descoberta vem do Slither e Aderyn — dois motores de análise estática independentes, do mesmo tipo de ferramenta que firmas profissionais de auditoria usam — cruzados entre si, com uma heurística de fallback quando um contrato não compila em ambos. Onde há uma versão de teste fork
O que realmente significa "PoC-CONFIRMADA"?
Significa que o exploit foi reproduzido com sucesso em uma cópia forkada do mainnet no bloco exato do ataque. Ele reproduz o problema até o wei. Essa validação automatizada e manual independente prova que a vulnerabilidade é 100% real e perigosa, não apenas um aviso teórico.