Ver categorias
Explorar
Fiverr Pro
Português
$
USD



Tradução automática
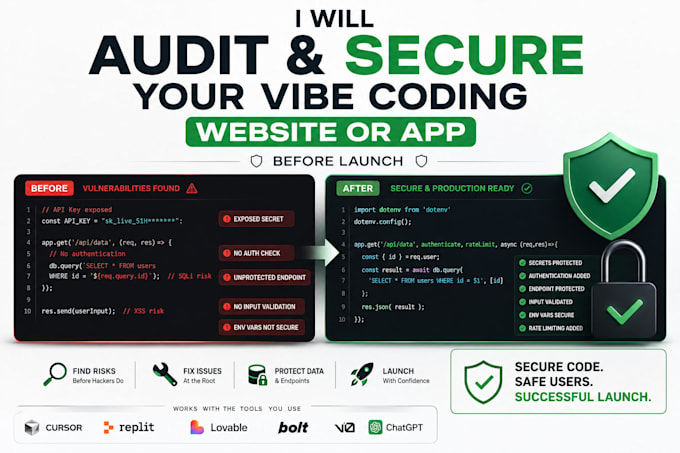
Vibe codificou seu site ou app com Cursor, Replit, Lovable, Bolt, v0 ou ChatGPT, mas não tem certeza se é realmente seguro para lançar? Código gerado por IA muitas vezes vem com problemas de segurança escondidos: chaves de API expostas, verificações de autenticação ausentes, regras de banco de dados não protegidas ou entrada de usuário não validada. Vou revisar seu código, identificar esses riscos e corrigi-los antes que usuários reais (ou seus pagamentos) toquem seu app.
O que verifico:
Perfeito para:
Tecnologias: React, Next.js, Node.js, Tailwind, REST APIs. Revisarei código de qualquer ferramenta de IA, independentemente de qual gerou.
Me envie uma mensagem com o link do seu repositório ou projeto e eu te direi o que encontrei e o que será necessário para corrigir.
Full Stack Developer, TypeScript, React , Next Js, Express Js
Idiomas
Tradução automática
Tradução automática
O que é uma auditoria de segurança vibe coding?
Reviso seu código gerado por IA em busca de riscos comuns de segurança — chaves de API expostas, verificações de autenticação ausentes, acesso não protegido ao banco de dados e lacunas na validação de entrada — depois te entrego um relatório e corrijo o que for encontrado.
Meu app foi criado com [Cursor/Replit/Lovable/Bolt/v0] — ainda assim você consegue auditar?
Sim. Revisarei o código independentemente da ferramenta de IA que o gerou, pois os problemas de segurança subjacentes (chaves expostas, autenticação fraca, entrada não validada) tendem a ser semelhantes entre as ferramentas.
Preciso compartilhar meu código fonte?
Sim — basta fornecer o link do repositório (GitHub) ou os arquivos exportados do projeto. Sem acesso ao código real, não consigo fazer uma auditoria adequada.
E se eu encontrar um problema crítico que possa ser explorado ativamente?
Vou sinalizar imediatamente, mesmo antes de entregar o relatório completo, para que você possa tirar o app do ar ou restringir o acesso, se necessário, enquanto a correção estiver em andamento.
Isso garante que meu app seja 100% seguro?
Nenhuma auditoria pode garantir segurança absoluta — novas vulnerabilidades surgem com o tempo. Essa auditoria cobre os riscos mais comuns e de maior impacto em apps vibe coded e reduz significativamente sua exposição, mas recomenda-se revisão contínua à medida que seu app evolui.
Você precisa de acesso de administrador, credenciais de hospedagem ou chaves de API?
Para uma varredura apenas de código (Básico), não — apenas o repositório. Para correções (Padrão/Premium), posso precisar de acesso limitado (por exemplo, ambiente de staging ou credenciais específicas), dependendo do que precisa ser alterado.
Qual é a diferença entre Básico, Padrão e Premium?
Básico é uma varredura + relatório escrito (você mesmo corrige os problemas). Padrão adiciona correções para os principais problemas críticos. Premium inclui uma auditoria completa, todas as correções e reforços adicionais como limitação de taxa e verificações de autenticação mais fortes.
Meu app ainda não foi lançado — ainda devo fazer essa auditoria?
Sim, idealmente antes do lançamento — é muito mais fácil e barato corrigir lacunas de segurança antes que usuários reais, pagamentos ou dados estejam envolvidos.