Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Engenheiro de Sistemas e Virtualização
Seu servidor está realmente seguro ou você só espera que esteja?
A maioria dos servidores expostos à internet são atacados em poucas horas. Portas abertas, configurações fracas, software desatualizado, vulnerabilidades sem patches... Eu encontro esses problemas antes que alguém mais descubra.
Sou engenheiro de sistemas e redes especializado em virtualização e segurança. Vou auditar seu servidor Linux ou Windows e entregar um relatório claro e prático, não só uma lista assustadora de problemas.
O que está incluso
O que NÃO é isso
Um servidor. Uma auditoria. Uma revisão. Sem marketing, só um serviço claro.
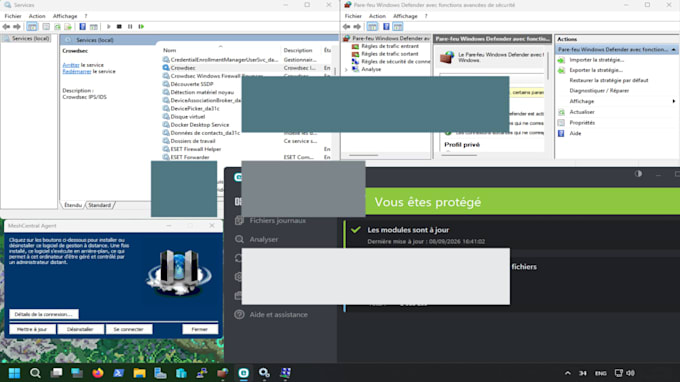
Sistema operacional:
Windows
•
Linux
•
Unix
•
Vmware
•
BSD
Tradução automática
Você precisa de acesso root/admin ao meu servidor?
Sim. Uma auditoria completa requer acesso root (Linux) ou Administrador (Windows). Recomendo criar uma conta temporária que você delete após a entrega. Nunca armazeno credenciais após o trabalho estar concluído.
Você vai modificar algo no meu servidor?
Não. Esta é uma auditoria somente leitura. Observo, analiso e relato. Quaisquer mudanças (regras de firewall, atualizações, reforço de segurança) ficam por sua conta — ou posso ajudar com isso em um serviço separado.
Qual a diferença entre uma auditoria e um pentest?
Uma auditoria verifica sua configuração, serviços e vulnerabilidades conhecidas contra padrões de segurança. Um pentest tenta ativamente invadir (exploração). Este serviço é uma auditoria — sem exploração, sem risco para sua produção.
Meu servidor hospeda dados de clientes / está em produção. É seguro?
Sim. A auditoria é não intrusiva e não causa downtime. Trabalho no horário que você preferir, se necessário. Mas me avise se algum serviço for frágil, assim posso adaptar minha abordagem.
O que inclui "1 revisão"?
Uma rodada de esclarecimento sobre o relatório: reformulação, detalhes adicionais em uma descoberta ou responder suas perguntas. Não inclui uma nova auditoria após suas mudanças — isso é um serviço novo.
Você pode auditar vários servidores?
Este serviço cobre um servidor. Para várias máquinas (VMs, clusters, ambientes AD), entre em contato para uma oferta personalizada — muitas vezes é mais econômico do que pedir vários serviços.
E se encontrar algo crítico?
Eu sinalizo imediatamente no relatório com passos claros de remediação. Não espero a entrega para te alertar sobre uma vulnerabilidade crítica e explorável.
Você audita servidores na nuvem (AWS, Azure, GCP)?
Sim, mas apenas a camada do sistema operacional. Configurações específicas de nuvem (IAM, grupos de segurança, buckets S3...) exigem uma abordagem diferente — entre em contato antes de pedir.
