Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Arquiteto de Segurança de Entra ID e Active Directory
ainda usando códigos por SMS para sign-in do Microsoft 365, ou não tem MFA nenhum?
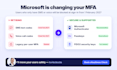
A Microsoft está encerrando MFA por SMS e por chamada de voz no Entra ID. A partir de 1 de fevereiro de 2027, usuários que só tiverem SMS ou chamada telefônica configurados serão bloqueados até registrarem um novo método.
Vou mover sua organização para MFA segura com Microsoft Authenticator e passkeys, sem travamentos ou uma enxurrada de tickets de suporte.
O que faço:
Por que eu:
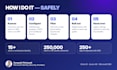
Mais de 15 anos como Arquiteto de Segurança de Identidade da Microsoft, implantando Azure MFA, Windows Hello e Conditional Access para empresas dos setores Aeroespacial, Saúde e Banking.
Não tem certeza por onde começar? O MFA Readiness Check é um ótimo primeiro passo.
Cada tenant é diferente, então por favor me mande uma mensagem antes de pedir. Vou revisar suas necessidades e indicar o pacote certo. Estou aqui para ajudar!
Provedor de nuvem:
microsoft azure
Tradução automática
O que acontece se não migrarmos para o app Microsoft Authenticator?
A partir de 1 de fevereiro de 2027, a Microsoft vai parar de enviar códigos MFA por SMS e por chamada de voz. Usuários que tiverem apenas SMS ou chamada telefônica configurados serão bloqueados no sign-in até registrarem um novo método, como uma passkey. Isso geralmente causa bloqueios e um pico de tickets de suporte.
Nós não temos MFA ainda. este serviço é pra gente?
Sim. Vou configurar do zero com Authenticator e passkeys, para que você não precise migrar novamente depois.
Os usuários ficarão bloqueados?
Não. O SMS continua como fallback até cada usuário registrar um novo método, e as mudanças vão primeiro para um grupo piloto.
E quanto a usuários sem smartphones ou com dispositivos compartilhados?
Planejo opções para eles, como chaves de segurança FIDO2 ou Windows Hello, ou uma exceção documentada.
Qual licença precisamos?
Authenticator e passkeys funcionam em qualquer plano do Microsoft 365. Conditional Access precisa de Entra ID P1/P2, que está incluso no Business Premium e no E3/E5.


