Ver categorias
Português
$
USD
Conecte-se à sua IA
Suporte de TI e Analista SOC de Cibersegurança
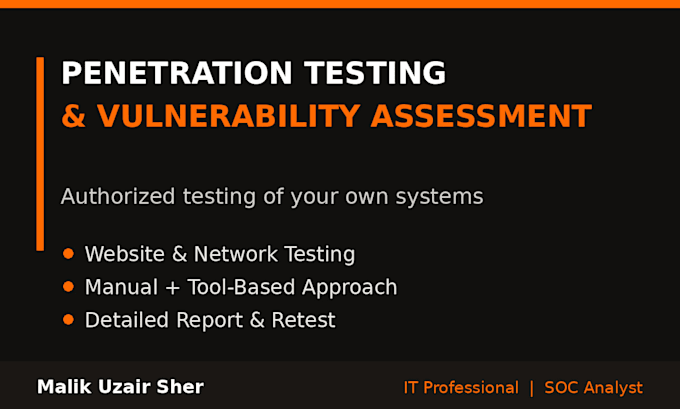
Uma avaliação estruturada de penetração do seu site ou rede — pautada na metodologia, com relatório claro.
Sou um analista SOC em atuação (Wazuh SIEM, investigação de alertas, análise de logs) com bacharelado em Tecnologia da Informação, atualmente concluindo mestrado em Cibersegurança. Testo a forma como os invasores enxergam seu sistema e depois reporto como um profissional: achados claros, evidências reais, soluções práticas.
Metodologia: Reconhecimento, varredura de vulnerabilidades, verificação manual e exploração segura de questões confirmadas (escopo acordado), relatório, reteste (Premium).
Opções de escopo: site externo/aplicação web, site WordPress, rede de pequeno escritório/hosts, endpoints de API.
Ferramentas: Nmap, Nuclei, OWASP ZAP, Burp Suite, Metasploit (validação apenas, escopo acordado), Wireshark.
Entregável: relatório profissional em PDF - resumo executivo, achados classificados por severidade com evidências, impacto explicado em linguagem simples e etapas de remediação priorizadas.
AUTORIZAÇÃO: Apenas para sistemas que você PROPRIA ou para os quais você tem PERMISSÃO POR ESCRITO para testar. Confiro autorização antes de qualquer teste.
Envie uma mensagem primeiro com seu escopo para um orçamento exato — cada rede é diferente.
Aplicação de teste:
Aplicação Web
Dispositivo:
PC
•
Linux
Tradução automática
Qual é a diferença entre isso e uma varredura de vulnerabilidades?
Uma varredura lista possíveis problemas; um pentest verifica manualmente e demonstra com segurança o impacto real, para você corrigir o que realmente importa.
Você precisa de credenciais ou código-fonte?
Não é necessário. Contas de teste ajudam na cobertura das áreas de login; eu te digo o que ajuda.
Meus dados estão seguros?
O teste é não destrutivo e o escopo é acordado com antecedência; todas as descobertas permanecem confidenciais entre nós.
Você pode testar um site que não é seu (um concorrente)?
Não. Somente sistemas que você possui ou para os quais tem permissão por escrito para testar.
O que recebo no final?
Um relatório em PDF profissional que seu desenvolvedor ou time de TI pode agir imediatamente.
