Ver categorias
Português
$
USD
Conecte-se à sua IA
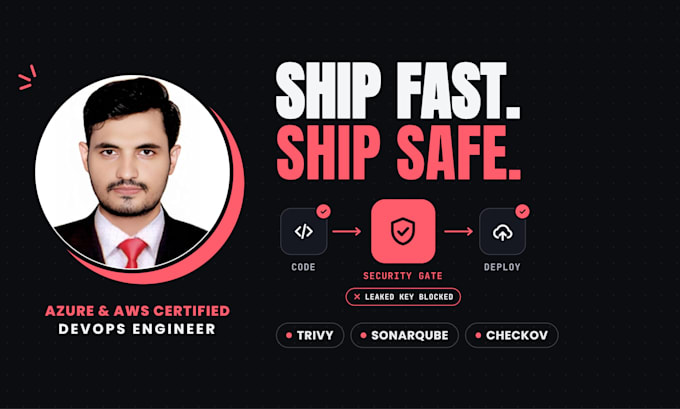
Engenheiro de DevOps certificado pela Azure e pela AWS
Nível 1
Atendeu a determinados critérios de desempenho e demonstra forte potencial no marketplace.
Uma chave de API exposta ou um pacote vulnerável podem custar muito mais do que uma configuração de segurança. Vou adicionar verificações automáticas de segurança ao seu pipeline CI/CD, para que os problemas sejam detectados antes de irem para produção, sem atrasar a sua equipe.
O que você recebe:
Funciona com GitHub Actions, GitLab CI, Azure DevOps e Jenkins.
Usando ferramentas de IA para codar? Códigos gerados por IA podem incluir chaves embutidas ou pacotes desatualizados. Essas verificações pegam tudo isso automaticamente.
Por que comigo: sou certificado pela Microsoft (AZ-104, AZ-305, AZ-400, SC-900) e pela AWS como Solutions Architect, e meus próprios pipelines são protegidos com Trivy e Checkov.
Cada pedido termina com um relatório curto: o que foi encontrado, o que eu corrigi e o que fazer a seguir
Ferramentas:
Docker
Frameworks:
Terraform
Provedor de Nuvem:
Amazon Web Services
•
Google Cloud Platform
Linguagem de programação:
C
Especialidade:
Desenvolvimento
Tradução automática
As varreduras de segurança vão deixar meu pipeline mais lento?
Normalmente apenas um minuto ou dois a mais. As varreduras rodam em paralelo quando possível, e eu ajusto as portas para que as builds falhem apenas por riscos reais, não por ruído.
Quais ferramentas de CI você suporta?
GitHub Actions, GitLab CI, Azure DevOps e Jenkins. GitHub Actions e Azure DevOps são os meus mais fortes.
O que acontece quando uma varredura encontra um problema?
O pipeline para e mostra exatamente o que falhou e como consertar. Adicione os achados críticos do Fix e eu conserto para você, depois rode novamente as verificações.
Isso ajuda com código gerado por IA?
Sim. Ferramentas de codificação de IA às vezes adicionam chaves embutidas ou pacotes desatualizados. Varreduras de segredos e de dependências pegam isso automaticamente em cada push.
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
rykerjakob5

Reino Unido
Abdullah did an outstanding job with my DevSecOps project! He was professional, responsive, and knowledgeable. His review of my CI/CD security pipeline and recommendations were extremely helpful. Highly recommended
US$ 50
Preço
2 dias
Tempo
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
rykerjakob5
Reino Unido
Abdullah did an outstanding job with my DevSecOps project! He was professional, responsive, and knowledgeable. His review of my CI/CD security pipeline and recommendations were extremely helpful. Highly recommended
US$ 50
Preço
2 dias
Tempo
