Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Desenvolvedor Full Stack e Engenheiro de Segurança
Você precisa de uma avaliação de segurança externa e de um relatório que possa entregar a um cliente, investidor ou auditor.
O QUE EU TESTO
- OWASP Top 10, testado manualmente e não apenas por scanner
- Autenticação, sessões, redefinição de senha e as formas de contorná-las
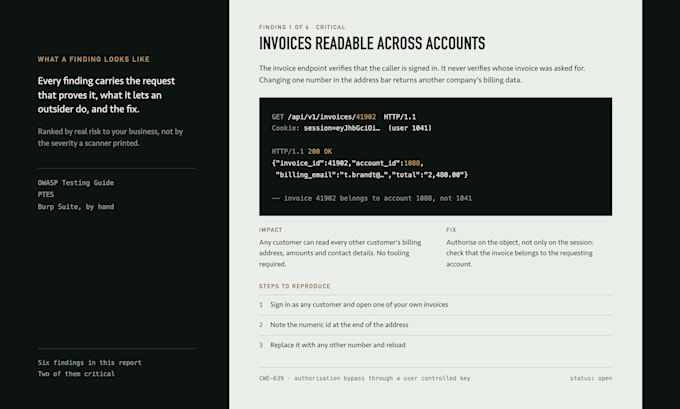
- Controle de acesso: se o usuário A consegue acessar os dados do usuário B mudando um número
- Lógica de negócios: sequências de ações legítimas que produzem um resultado ilegítimo
- APIs, incluindo os endpoints que sua interface nunca chama
- Configuração de segurança do site: cabeçalhos, cookies, transporte, serviços expostos
O QUE VOCÊ RECEBE
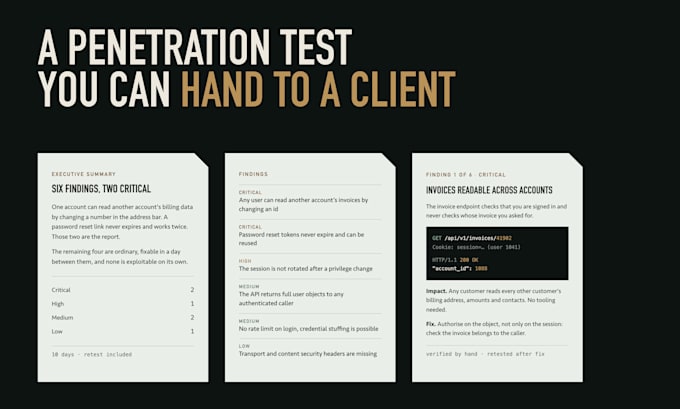
Um relatório em duas camadas. Um resumo executivo que uma pessoa não técnica pode agir, e uma seção técnica com passos de reprodução, evidências e uma solução concreta para cada achado. Os achados são classificados pelo risco real para seu negócio, não pela severidade do scanner.
REGRAS QUE SIGO
Autorização escrita do proprietário do sistema antes de começar. Escopo acordado e janela de teste combinada. Nenhum dado de produção será tocado, sem testes destrutivos, sem negação de serviço. Se você não puder autorizar o alvo, não posso aceitar o trabalho.
Envie uma mensagem com o alvo e seu cronograma, e eu te direi o que é realista.


Aplicação de teste:
Aplicação Web
Dispositivo:
PC
•
Mac
•
Linux
•
iPhone
•
Celular Android
Tradução automática
O que você precisa de mim antes de começar?
Autorização escrita de quem possui o sistema, escopo acordado, janela de teste e contas de teste em cada nível de permissão. Não começo sem a autorização.
Isso é igual a QA ou teste funcional?
Não. Teste funcional verifica se o aplicativo faz o que deve. Eu verifico o que mais pode ser feito. Se você precisa de alguém que confirme se as funcionalidades funcionam como planejado, esse é outro serviço e outra pessoa.
O teste vai quebrar nosso site de produção?
Não. Sem testes destrutivos, sem negação de serviço, sem modificar dados de produção. Quando um achado precisa de prova, eu demonstro da forma mais segura que ainda comprove.
Você pode testar um ambiente de staging em vez disso?
Sim, e muitas vezes isso é melhor. Tem que ser uma cópia real: um site de staging com configuração diferente gera um relatório sobre staging, não sobre você.
E se não encontrar nada sério?
Você recebe um relatório dizendo isso, com o que foi testado e como. Esse documento é exatamente o que um cliente empresarial ou auditor está pedindo.
Você corrige o que encontrar?
No pacote Premium, sim, trabalhando com seus desenvolvedores, seguido de um reteste e um relatório final limpo. O reteste geralmente é o que desbloqueia um negócio.