Ver categorias
Explorar
Fiverr Pro
Português
$
USD
PNPT Testador de Penetração, Segurança de Web, API e Active Directory
Preocupado que sua aplicação web ou API tenha brechas de segurança que atacantes possam explorar? Eu testo do jeito que um verdadeiro atacante faria e entrego um relatório claro e acionável.
Sou um engenheiro de VAPT praticante e instrutor de cibersegurança, certificado em PNPT e PJPT.
O QUE EU TESTO:
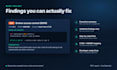
O QUE VOCÊ RECEBE:
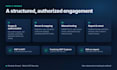
COMO FUNCIONA:
Veja o relatório de exemplo na galeria para conferir a qualidade antes de fazer seu pedido.
O teste é não destrutivo e realizado apenas em ativos que você possui ou está autorizado a testar. Me envie uma mensagem primeiro para confirmarmos o escopo e o prazo.

Aplicação de teste:
Aplicação Web
Tecnologia de desenvolvimento:
JavaScript
•
Node.js
•
PHP
•
Python
•
React
Dispositivo:
PC
•
Linux
Tradução automática
O que você precisa para começar?
URL(s) alvo, autorização escrita para testar, uma lista de escopo e fora de escopo, credenciais de conta de teste e sua janela de teste preferida.
Os testes vão quebrar meu site?
O teste é não destrutivo por padrão. É preferível usar um ambiente de staging, e qualquer teste de maior risco só é realizado com sua aprovação.
O que o relatório inclui?
Cada achado com severidade CVSS, prova de conceito, endpoints afetados e passos para remediar. A versão premium inclui um resumo executivo para a gestão.
Você oferece reteste?
A versão premium inclui uma reteste gratuita após você aplicar as correções. Para o Basic e Standard, uma reteste pode ser adicionada como extra.
Você assina um NDA e mantém meus dados confidenciais?
Sim. Eu assino NDAs mediante solicitação. Todos os achados e dados do cliente permanecem confidenciais e são deletados após a entrega. Eu só faço testes com autorização escrita.
Quais ferramentas e metodologia você usa?
Eu sigo o OWASP Web Security Testing Guide e o OWASP Top 10. As ferramentas incluem Burp Suite, ffuf, Nuclei e sqlmap, mas toda descoberta é confirmada manualmente antes de entrar no relatório.
O relatório pode ajudar com SOC 2, ISO 27001 ou revisões de segurança de clientes?
Sim. O relatório pode servir como prova de um teste de penetração independente para auditorias e questionários de segurança de fornecedores. É um teste técnico, não uma auditoria de conformidade formal ou certificação.


