Ver categorias
Português
$
USD
Conecte-se à sua IA
Arquiteto de Segurança: Microsoft Sentinel, KQL, SOAR e agentes de IA
Nível 1
Atendeu a determinados critérios de desempenho e demonstra forte potencial no marketplace.
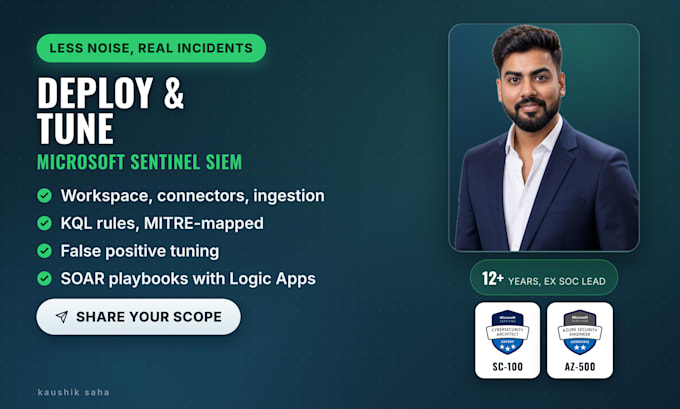
Sentinel está ligado, mas se afogando em alertas barulhentos? Ou começando do zero e quer que tudo fique certo da primeira vez?
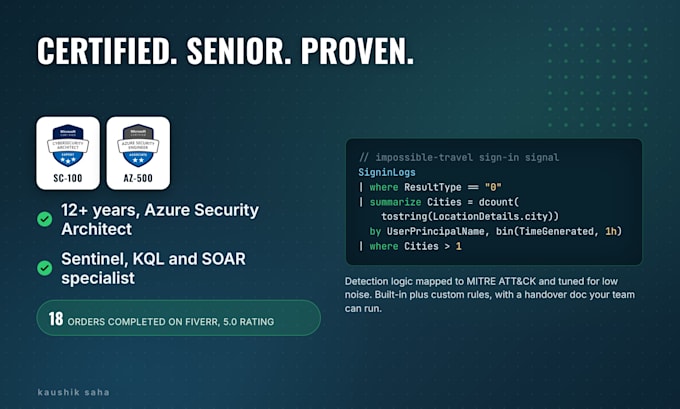
Eu sou Kaushik, um Arquiteto de Segurança de Azure com mais de 12 anos em cibersegurança. Tenho SC-100 e AZ-500. Eu monto o Microsoft Sentinel do jeito que o SOC funcionando precisa.
O que você recebe
Para quem é
Empresas e MSSPs configurando Sentinel, ou equipes com um espaço de trabalho que precisa de ajuste. Funciona com Defender XDR e o portal unificado Defender.
Envie-me uma mensagem com seu escopo antes de fazer o pedido. Vou confirmar o pacote certo ou enviar uma oferta personalizada para trabalhos maiores.
Provedor de nuvem:
microsoft azure
Recurso de computação em nuvem:
Grupos de Segurança
•
Outros
Tradução automática
Meu Sentinel já está em funcionamento, mas está barulhento. Você consegue ajustá-lo?
Sim. Vou revisar as suas regras de analytics, encontrar as que estão gerando falsos positivos, ajustar o KQL e os limites, e adicionar regras de automação para que os analistas vejam incidentes reais. Envie as suas regras mais barulhentas e as fontes de dados e eu confirmo o escopo.
O que está incluído em cada pacote de serviço?
Básico: Sentinel implantado, 3 fontes de dados conectadas, 10 regras padrão ativas. Padrão: adiciona regras personalizadas de KQL, configuração de retenção e um workbook. Premium: a configuração completa com playbooks de SOAR, mapeamento MITRE ATT&CK e ajuste de custo.
Quais informações preciso fornecer para começar?
Forneça acesso ao seu ambiente Azure, detalhes das fontes de dados para integração e objetivos específicos (por exemplo, detecção de ameaças, conformidade ou automação). Isso garante que a implantação esteja alinhada às necessidades e metas da sua organização.
Vocês oferecem suporte pós-implantação?
Sim. Após a entrega eu ajudo a gerenciar o Microsoft Sentinel, solucionar problemas e manter suas operações de segurança funcionando sem problemas. Suporte adicional ou treinamento da equipe pode ser solicitado.
Os pacotes de serviço podem ser personalizados para atender às necessidades específicas da minha organização?
Com certeza! Todos os pacotes são flexíveis e podem ser adaptados às suas necessidades, seja para dashboards personalizados, análises avançadas ou integração com sistemas adicionais. Entre em contato para discutir seus requisitos únicos.
Você consegue conectar fontes de dados que não sejam da Microsoft?
Sim, suporte Syslog, Common Event Format (CEF) e conectores personalizados também.
Você consegue criar playbooks para resposta automatizada?
Sim, crio Logic Apps que automatizam fluxos de investigação e remediação.
Você vai me orientar pelo dashboard e regras?
Com certeza. Incluo documentação ou uma sessão de walkthrough ao vivo (apenas Premium).
Este serviço é personalizável para o meu ambiente?
Com certeza. Adapto cada configuração ao tamanho do seu negócio, uso de nuvem e modelo de ameaças.