Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Revisão de código segura e correção de vulnerabilidades
Eu encontro e corrijo bugs de segurança reais em aplicações web, APIs e plugins WordPress, entregando um relatório claro mais as correções funcionando, não um PDF assustador que você não consegue agir.
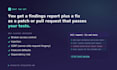
O que você recebe: cada problema com a localização exata, por que é explorável e como corrigir, além da correção em si como um patch ou pull request que compila e passa nos seus testes.
Foco nos bugs que realmente importam: controle de acesso e autorização quebrados, injeção, SSRF, configurações inseguras e riscos de dependências. Meu trabalho de segurança open-source está público em research.itsjustin.me.
Este serviço é apenas segurança defensiva autorizada. Revisamos código que você possui ou para o qual tem autorização clara. Não atacamos sistemas ao vivo ou alvos de terceiros.
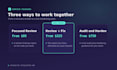
Envie uma mensagem primeiro com sua stack e uma ideia do tamanho da base de código, e eu te direi honestamente qual pacote se encaixa e o que posso me comprometer a fazer.

Tecnologia de desenvolvimento:
JavaScript
Tradução automática
Você testa contra meu site ao vivo?
Não. Faço uma revisão estática do seu código fonte e entrego correções. Qualquer teste dinâmico só acontece se você autorizar por escrito e for seu sistema próprio.
O que recebo no final?
Um relatório de problemas com a localização exata e severidade de cada questão, além de correções entregues como patch ou pull request que compilam e passam nos seus testes, nos pacotes Review and Fix e Audit and Harden.
Quais linguagens e stacks você cobre?
JavaScript e TypeScript, Python, PHP e WordPress, e Go.
Você vai assinar um NDA?
Sim, mediante solicitação.


