Ver categorias
Português
$
USD
Conecte-se à sua IA
Checagens de segurança do site, avaliações de risco e conformidade, CISM
Como funciona:
Feito para empresas de pequeno e médio porte, clínicas, fintechs e equipes de SaaS. Eu nunca escaneio nem acesso seus sistemas.
Isso não é um teste de intrusão, nem uma certificação ou opinião jurídica.
Tipo de Negócio:
Startups
•
PMEs
Setor:
Segurança Cibernética
•
Serviços financeiros
•
Software
Tradução automática
Você testa ou faz varredura em nossos sistemas?
Não. A avaliação é baseada nas informações e evidências que você fornece. Não faço varredura, teste ou login nos seus sistemas. Se um teste de penetração for útil, o relatório indica onde ele agrega mais valor.
Isso é certificação ou auditoria de conformidade?
Não. É uma avaliação de risco. Pode ajudar você a se preparar para ISO 27001, SOC 2 ou um questionário de cliente, mas não certifica você nem declara conformidade legal.
E se não tivermos muita documentação?
Isso é comum. Responda o que puder. Informações ausentes são listadas como lacuna de evidência, para que você saiba exatamente o que coletar em seguida.
Qual método de risco você usa?
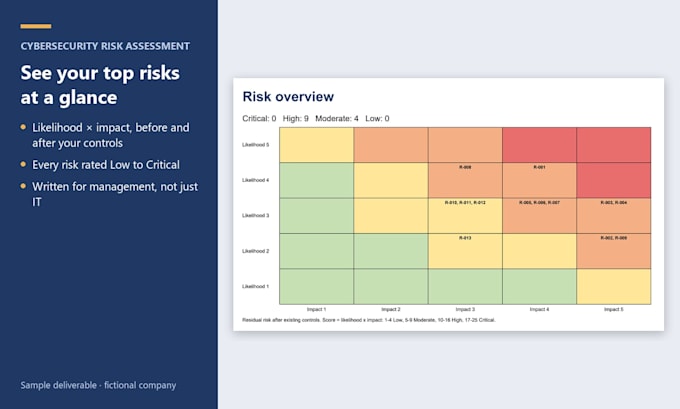
Probabilidade (1-5) x impacto (1-5), avaliada antes e depois dos seus controles existentes e classificada como Baixo, Moderado, Alto ou Crítico. Se você tiver uma metodologia de risco aprovada, eu usarei a sua.
Como nossas informações são tratadas?
É usada apenas para a sua avaliação. Eu utilizo ferramentas com IA (Claude API da Anthropic) para analisar suas respostas, e reviso todo o resultado eu mesmo. Por favor, não envie senhas ou chaves, e omita dados pessoais que a avaliação não precise.
Posso ver uma amostra?
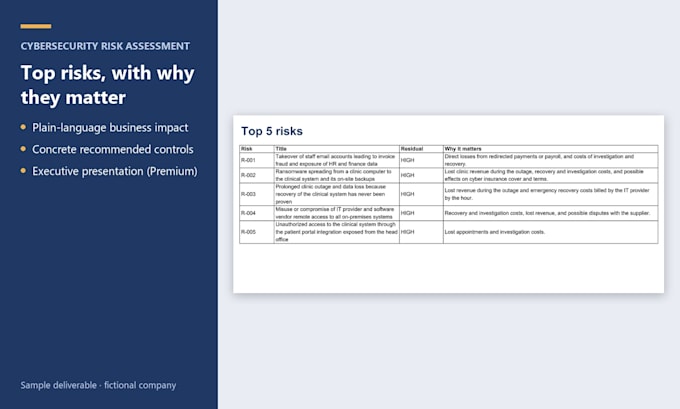
Sim. a galeria mostra páginas de um relatório de amostra para uma empresa fictícia. Mande uma mensagem para mim para obter o relatório de amostra completo.