Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Head de Arquitetura
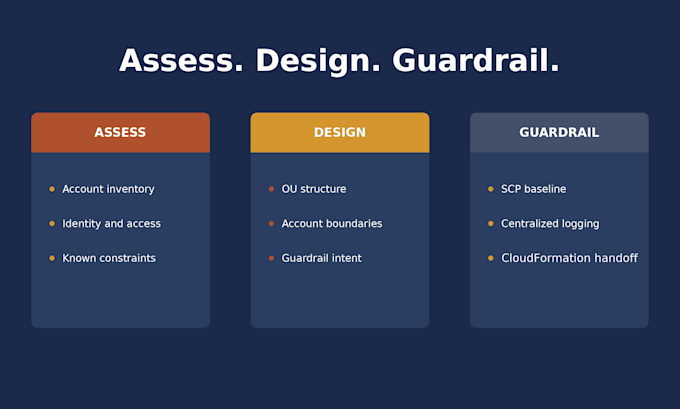
Eu projeto guardrails antes que a AWS fique confusa.
Vou configurar uma base prática de múltiplas contas na AWS na sua própria AWS Organization, usando o nível de recurso que atende às suas necessidades.
Básico - base de AWS Organizations: ciclo de vida da conta membro, uma hierarquia de até 3 OUs, faturamento consolidado, CloudFormation e scripts executáveis, além de documentação.
Padronizado - Adiciona IAM Identity Center (SSO), acesso com privilégios mínimos, conjuntos de permissões e atribuições de contas, além de SCPs de nível de OU.
Premium - Inclui uma zona de aterrissagem do AWS Control Tower, controles selecionados e Account Factory para uma organização nova ou aprovada para elegibilidade.
Cada pacote inclui configuração e documentação. Os pacotes Standard e Premium incluem instalação, ambiente seguro e entrega.
Escopo: o trabalho fica na sua AWS Organization. Nunca preciso de credenciais de root. Rede entre contas e certificação formal de conformidade estão excluídas. Control Tower é exclusivo do pacote Premium e sujeito à avaliação de elegibilidade. OUs adicionais podem ser adicionados através do extra.
O preço assume até 10 contas de membros existentes. Patrimônios maiores, remediação em massa ou exceções específicas de contas requerem escopo personalizado.

Provedor de nuvem:
Amazon Web Services
Especialidade:
Desenvolvimento
•
Configuração
Tradução automática
Você precisa de acesso root à minha AWS Organization?
Não. Eu uso acesso federado ou SSO com menor privilégio sempre que possível, com uma função IAM escopo como fallback.
Isso é uma auditoria de conformidade formal?
Não. Trata-se de uma configuração de governança em nível de arquitetura, não uma auditoria ou certificação formal como SOC 2, HIPAA, PCI ou outras.
Qual ferramenta de infraestrutura como código você usa?
Eu uso AWS CloudFormation, além de scripts de automação executáveis onde um fluxo de trabalho de configuração da AWS exige.
Networking entre contas está incluído?
Não. Este serviço cobre estrutura organizacional, identidade, diretrizes e governança centralizada. Networking pode ser escopado separadamente.
O AWS Control Tower está incluído?
O pacote Premium inclui uma zona de aterrissagem do AWS Control Tower, controles selecionados e Account Factory para uma organização nova ou aprovada para elegibilidade.
O IAM Identity Center (SSO) está incluído?
Sim, nos pacotes Standard e Premium. Eu configuro o modelo de acesso acordado, conjuntos de permissões e atribuições de contas.