Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Analista de cibersegurança SIEM e EDR
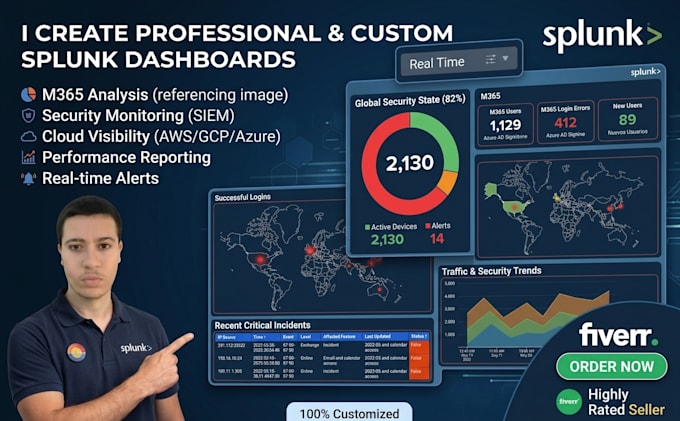
Precisa de ajuda para criar dashboards limpos no Splunk, escrever consultas complexas em SPL ou configurar alertas confiáveis? Quer entender como seus logs funcionam e aprender SPL mais rápido?
Sou especialista em SIEM & Splunk. Ajudo clientes a extrair insights acionáveis de seus dados de máquina, detectar anomalias com alertas precisos e dominar o Splunk através de explicações claras e dashboards bem estruturados.
O que eu ofereço:
- Dashboards Interativos Personalizados: dashboards visualmente atraentes com filtros dinâmicos, dropdowns, seletores de tempo e gráficos adaptados às suas necessidades operacionais ou de segurança.
- Criação e Otimização de Consultas SPL: elaboração e resolução de problemas em consultas usando comandos como stats, eval, rex, lookup, timechart e transaction para buscas rápidas.
- Alertas & Relatórios Agendados:*Configuração de alertas automatizados acionáveis com limites precisos para manter falsos positivos baixos.
- Investigação e Análise de Logs: análise dos seus logs de eventos para identificar erros, ameaças de segurança, quedas de desempenho ou tendências de uso.
- Treinamento / Orientação em Splunk & SPL: orientações passo a passo para ensinar como o Splunk funciona, como navegar na interface e como escrever suas próprias consultas SPL com confiança.

Dispositivo:
Desktop
•
Notebook
•
Servidor
•
Celular
•
Outros
Sistema operacional:
Windows
•
Linux
•
Ubuntu
