Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Desenvolvedor web, especialista em segurança cibernética, especialista em SEO : Nithursan
Nível 1
Atendeu a determinados critérios de desempenho e demonstra forte potencial no marketplace.
Responde rapidamente
Conhecido pela velocidade das respostas
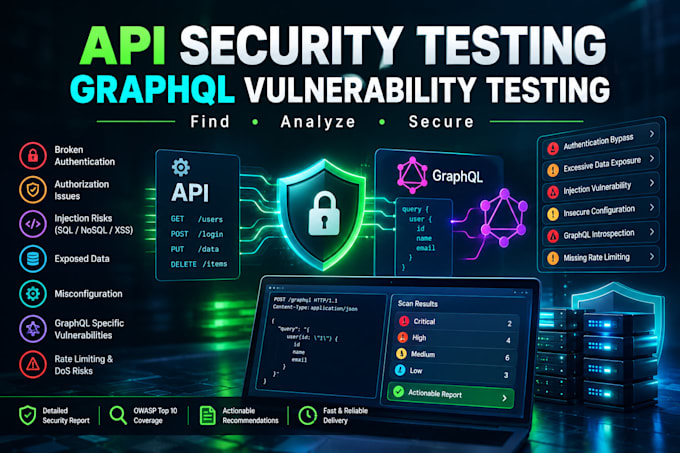
Suas APIs estão expondo dados sensíveis? Scanners automatizados perdem as vulnerabilidades críticas de múltiplas etapas que causam vazamentos de dados no mundo real.
Eu ofereço testes manuais especializados de Segurança de API e Penetração em GraphQL para fortalecer seu backend contra ameaças avançadas. Abordo sua infraestrutura com uma mentalidade de bug-bounty, encontrando falhas críticas que outros deixam passar.
Meu escopo de testes inclui:
O que você recebe:
Não espere por um vazamento. Me envie uma mensagem antes de fazer o pedido para discutir seu escopo alvo e stack tecnológica.
Aplicação de teste:
API
Tecnologia de desenvolvimento:
JavaScript
•
Node.js
•
NoSQL
•
Python
•
SQL
Dispositivo:
PC
•
Mac
•
Linux
•
iPhone
•
Celular Android
Tradução automática
O que você precisa para começar o teste de penetração de API?
Preciso da documentação da API (Swagger, OpenAPI ou coleção Postman), uma lista de endpoints alvo e credenciais de teste válidas com diferentes níveis de privilégio.
Você testa especificamente GraphQL?
Sim. GraphQL possui vetores de ataque únicos. Testo vazamentos de introspecção, bypasses de rate limit baseados em alias, batching malicioso e queries profundamente aninhadas que causam exaustão de recursos.
Por que o teste manual é melhor que scanners automatizados?
Scanners automatizados frequentemente deixam passar falhas na lógica de negócios e vulnerabilidades complexas de Broken Object Level Authorization (BOLA/IDOR). Testadores humanos validam os resultados, entendem a lógica de negócios e adaptam os caminhos de ataque.
O que está incluído na entrega final?
Um relatório completo de Vulnerability Assessment and Penetration Testing (VAPT) contendo pontuações de severidade CVSS, passos precisos de PoC e orientações de remediação.
Você pode testar minha API em ambiente de produção?
Sim, uso técnicas controladas e não destrutivas sob restrições acordadas. No entanto, é altamente recomendado testar em um ambiente de staging ou QA dedicado.
Você verifica injeções de banco de dados e falhas do lado do cliente?
Sim. Testo minuciosamente todas as entradas controladas pelo usuário para exploração de banco de dados (SQLi/NoSQLi), bypasses complexos de regex em XSS e injeções em GraphQL direcionadas aos resolvers subjacentes.
Você fornece uma prova de conceito (PoC) para as falhas encontradas?
Sim. Cada vulnerabilidade identificada inclui um guia passo a passo de reprodução e cargas úteis de exploração personalizadas para que sua equipe de desenvolvimento possa verificar facilmente a falha.
Você testa para Remote Code Execution (RCE)?
Sim. Identificar vulnerabilidades críticas como execução remota de código é uma prioridade. Analiso ativamente endpoints em busca de caminhos de execução não autorizados e falhas sistêmicas a nível de servidor.
Você oferece re-teste após aplicação de patches?
Sim. Dependendo do pacote escolhido, ofereço re-teste para verificar se os patches de segurança da sua equipe de desenvolvimento resolveram com sucesso as vulnerabilidades reportadas.