Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Especialista em cibersegurança, relatórios de pentest e auditorias de segurança
Eu realizarei uma investigação completa de forense digital na sua evidência digital. Uso ferramentas de forense padrão do mercado, como Autopsy e FTK Imager, para recuperar arquivos excluídos, analisar imagens de disco, examinar histórico do navegador e extrair artefatos digitais.
Meus serviços incluem recuperação de arquivos, criação de imagens de disco, forense de e-mails, forense de memória, análise de hex dump e análise de histórico do navegador. Também desenvolvo scripts personalizados em Python e ferramentas de forense adaptadas às suas necessidades específicas.
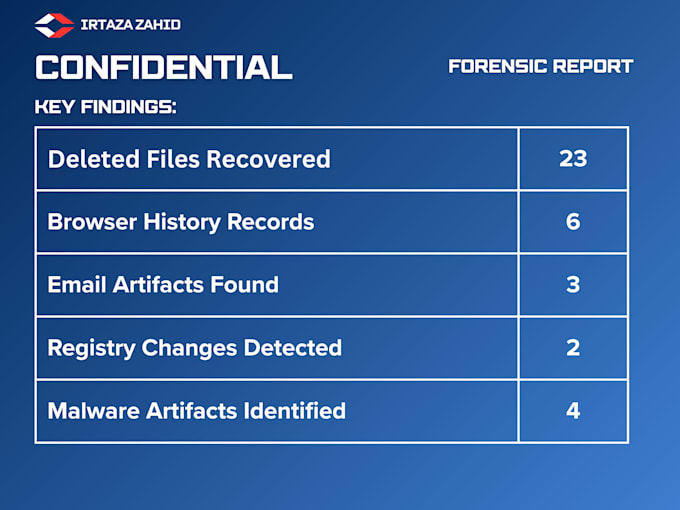
O que você receberá é um relatório forense profissional com resumo executivo, descobertas detalhadas, capturas de tela e linha do tempo da evidência. Para clientes premium, forneço relatórios prontos para tribunal com documentação da cadeia de custódia.
Eu trato todos os casos com total confidencialidade e sou amigável a NDA. Toda evidência é manuseada de forma segura e excluída após a entrega.
Seja você um estudante precisando de um relatório forense para seu projeto, um profissional investigando um incidente ou um advogado que precisa de evidências digitais para um caso, posso ajudar.
Entre em contato comigo para discutir suas necessidades de investigação forense.


Tradução automática
Q1. O que está incluído no pacote Básico?
O pacote Básico inclui recuperação de arquivos, análise de dados excluídos e um relatório forense básico com descobertas. É perfeito para recuperação rápida de dados e necessidades forenses básicas.
Q2. Qual a diferença entre Padrão e Premium?
Padrão inclui investigação forense completa usando Autopsy e FTK Imager com relatório detalhado e capturas de tela. Premium inclui tudo no Padrão mais scripts personalizados em Python, forense de memória, forense de e-mails, análise de hex dump e relatório pronto para tribunal com documentação da cadeia de custódia.
Q3. Com que tipos de dispositivos e dados você trabalha?
Trabalho com sistemas Windows, imagens de disco, dumps de memória, arquivos de e-mail, histórico do navegador e diversos formatos de arquivos forenses. Posso analisar discos rígidos, SSDs, drives USB e capturas de memória.
Q4. Meus arquivos e dados estão seguros e confidenciais?
Sim. Todos os dados são tratados com total confidencialidade. Sou amigável a NDA e todos os arquivos são excluídos imediatamente após a entrega. Sua privacidade é minha prioridade.
Q5. Você constrói ferramentas forenses personalizadas?
Sim. O pacote premium inclui scripts personalizados em Python e ferramentas forenses para seu caso. Já criei ferramentas como o BitLocker Key Finder, scripts de parsing de evidências, geração automática de relatórios, análise de registro, carving de arquivos e scripts de análise de logs. Cada ferramenta é feita especificamente para seu caso, com código fonte incluso.
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
melb2222

Estados Unidos
Thank you!
US$ 200-US$ 400
$
1 dia
Tempo
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
melb2222
Estados Unidos
Thank you!
US$ 200-US$ 400
$
1 dia
Tempo