Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Engenheiro DevOps
Ainda fazendo SSH manualmente nos servidores para puxar o código, criar imagens e reiniciar containers a cada lançamento?
Implantações manuais gastam horas do desenvolvedor e aumentam o risco de downtime caro por commits não verificados. Sou um Engenheiro de DevOps certificado pela AWS especializado em criar fluxos de trabalho CI/CD automatizados e à prova de falhas usando GitHub Actions e GitLab CI/CD. Construo pipelines que testam, constroem e implantam seu código de forma confiável a cada push.
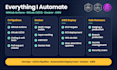
O que eu construo e automatizo:
Por que trabalhar comigo?
Me envie sua stack de tecnologia antes de fazer o pedido!
Ferramentas:
Docker
•
GitLab
•
GitHub
Frameworks:
Npm
•
Terraform
Provedor de Nuvem:
Amazon Web Services
Linguagem de programação:
Bash
•
JavaScript
•
Python
•
Powershell
Especialidade:
Migração
•
Depuração
•
Configuração
Tradução automática
Como você gerencia credenciais sensíveis e segredos de produção de forma segura?
Sigo padrões rigorosos de segurança e menor privilégio. Nenhuma senha, chave privada ou token de API fica hardcoded nos arquivos YAML do pipeline. Todos os valores sensíveis são armazenados de forma segura usando GitHub Secrets ou Variáveis mascaradas do GitLab CI/CD, ou são buscados dinamicamente via AWS IAM OpenID Connect (OIDC) para eli
Você consegue criar pipelines de deploy para servidores privados ou provedores de VPS além da AWS?
Sim. Crio fluxos de trabalho automatizados que fazem deploy direto para AWS (EC2, ECS, S3/CloudFront), droplets DigitalOcean, Hetzner, Linode ou qualquer servidor Linux dedicado usando chaves SSH seguras, runners auto-hospedados ou webhooks triggers.
Você suporta setups de monorepo ou arquiteturas de microserviços multi-serviço?
Sim. Configuro filtros de mudança de caminho (trigger baseado em caminho) para que os workflows executem apenas quando diretórios específicos de microserviços mudam. Isso evita builds redundantes em serviços não afetados, reduzindo significativamente o tempo de execução do pipeline e o uso de minutos de CI.
Você fornece documentação sobre como modificar ou manter o pipeline?
Sim. Todos os arquivos .github/workflows ou .gitlab-ci.yml são escritos com comentários inline claros explicando cada etapa de build, variável de ambiente e trigger. Você receberá uma visão geral operacional para que sua equipe de desenvolvimento possa atualizar facilmente etapas ou adicionar futuros destinos de deploy.


