Ver categorias
Português
$
USD
Conecte-se à sua IA

Tradução automática
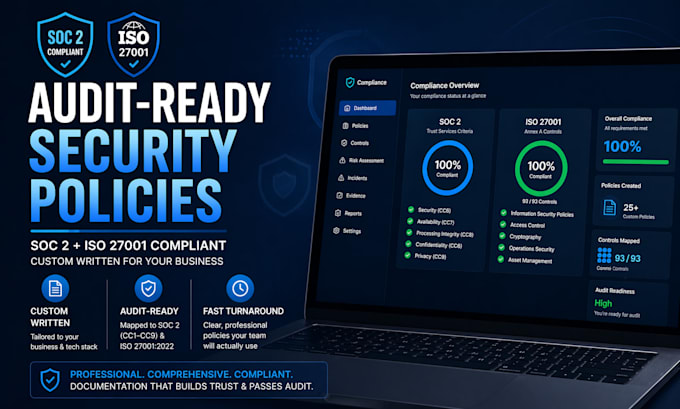
POLÍTICAS DE SEGURANÇA SOC 2 & ISO 27001 PRONTAS PARA AUDITORIA
Auditores e plataformas de GRC como Vanta, Drata e Secureframe exigem políticas de segurança documentadas. Eu as escrevo, totalmente personalizadas para sua empresa, stack de tecnologia e escopo de auditoria.
O QUE VOCÊ RECEBE:
Políticas de segurança mapeadas aos Critérios de Serviços de Confiança do SOC 2 (CC1 a CC9) e alinhadas com os controles do ISO 27001:2022 Anexo A. Cada política é personalizada para seu negócio, não um modelo genérico.
COM QUEM EU TRABALHO:
Startups de SaaS se preparando para sua primeira auditoria. Empresas preenchendo lacunas de conformidade apontadas pelo auditor. Fundadores cujo clientes empresariais solicitam documentação de segurança.
POR QUE ME ESCOLHER:
Especialização focada em redação de políticas significa um prazo mais rápido e preços melhores. As políticas são escritas em linguagem simples para que sua equipe realmente leia e siga. NDA assinado mediante solicitação antes de revisar qualquer informação sensível.
Por favor, envie uma mensagem antes de fazer o pedido para confirmar o escopo e o prazo para seus objetivos específicos de auditoria.
NOTA DE ESCOPO: Este serviço cobre apenas a redação de documentação de políticas e ISMS. Não ofereço consultoria de auditoria, implementação de controles ou emissão de certificações.
Cybersecurity Specialist and IT Auditor ISO 27001 and SOC 2
Idiomas
Tradução automática
Tradução automática
Você oferece consultoria completa e certificação SOC 2 ou ISO 27001?
Não. Meu serviço é focado exclusivamente na redação de documentação de políticas e ISMS. Não ofereço consultoria de auditoria, implementação de controles, remediação de lacunas ou emissão de certificações. As auditorias finais são realizadas por empresas credenciadas.
São modelos genéricos ou totalmente personalizados para meu negócio?
Totalmente personalizados. Após seu pedido, envio um formulário de coleta rápido cobrindo sua stack de tecnologia, tamanho da equipe, provedores de nuvem, tipos de dados e escopo de auditoria. Cada política reflete seu ambiente real. Não vendo modelos genéricos que você encontra online.
Quais informações você precisa de mim para começar?
Após o pedido, envio um formulário estruturado: nome da empresa e setor, ferramentas de nuvem e SaaS usadas, tamanho da equipe, sensibilidade dos dados, framework alvo (SOC 2 Tipo 1 ou 2, ISO 27001:2022) e cronograma de auditoria. A maioria dos clientes completa em 15 minutos. Começo a elaborar imediatamente após.