Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Engenheiro DevSecOps
Você está procurando melhorar a segurança da sua aplicação e identificar vulnerabilidades antes da implantação?
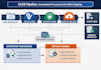
Vou integrar ferramentas de varredura de segurança na sua pipeline CI/CD de DevSecOps para te ajudar a detectar problemas de qualidade de código e vulnerabilidades em containers.
Meus serviços incluem:
Por que escolher meus serviços?
Por favor, me contate antes de pedir se você precisa de integrações avançadas de segurança ou uma configuração multienvironment complexa.
Vamos tornar seu pipeline de entrega de software mais seguro e confiável!

Ferramentas:
Docker
•
Jenkins
•
GitHub
•
Maven
•
Hashicorp Vault
Frameworks:
Npm
•
Terraform
•
Ansible
•
Chef
Linguagem de programação:
Bash
•
C
•
JAVA
•
Python
•
Golang
•
Powershell
Especialidade:
Instalação
•
Depuração
•
Configuração
