Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Consiga seus Designs de Anúncios para Craiglist agora! Aumente seus cliques
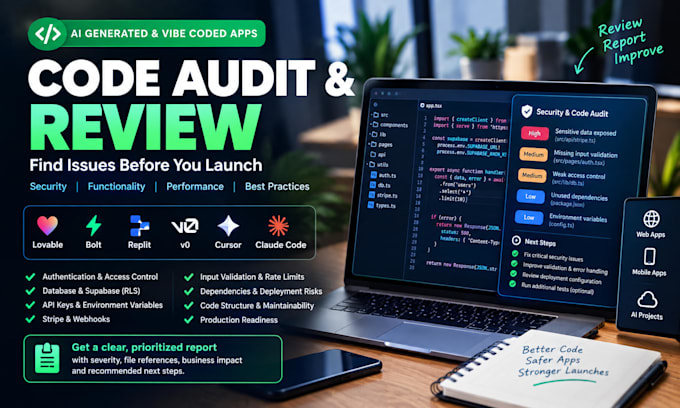
Precisa de uma segunda opinião sobre seu app gerado por IA ou codificado com vibe antes do lançamento?
Posso revisar o código da sua aplicação web e identificar possíveis problemas relacionados à segurança, funcionalidade, permissões, manipulação de dados e qualidade geral do código.
Posso revisar áreas como:
A revisão pode ser aplicada a apps construídos com ferramentas como Lovable, Bolt, Replit, v0, Cursor, Claude Code ou plataformas similares.
Você receberá um relatório claro destacando os problemas encontrados, sua gravidade, arquivos ou áreas afetadas quando aplicável, impacto potencial e próximos passos recomendados.
Por favor, note: Este serviço oferece uma revisão de código e recomendações. Não inclui correções de código, testes de penetração ou certificação de conformidade.
Antes de fazer seu pedido, envie uma mensagem com detalhes sobre seu repositório, stack de tecnologia, tamanho do app e o que você gostaria que fosse revisado.


Tecnologia de desenvolvimento:
JavaScript
Tradução automática
Que tipo de apps você pode revisar?
Posso revisar aplicações web e projetos gerados por IA ou codificados com vibe construídos com plataformas e ferramentas como Lovable, Bolt, Replit, v0, Cursor, Claude Code e tecnologias similares.
Quais áreas você verifica?
A revisão pode abranger autenticação, permissões, acesso ao banco de dados, APIs, segredos, pagamentos, validação de entrada, dependências, estrutura do código e outras áreas relevantes ao projeto.
Você corrigirá os problemas encontrados?
Não. O serviço foca em identificar problemas e fornecer recomendações. Correções de código podem ser discutidas separadamente, se necessário.
Você realiza testes de penetração?
Não. Este serviço é para revisão de código e avaliação do app, não para testes de penetração ou auditoria de segurança formal.
Vou receber um relatório?
Sim. Você receberá um relatório estruturado descrevendo as descobertas, gravidade, áreas afetadas quando aplicável, impacto potencial e próximos passos recomendados.
Você pode revisar um projeto antes do lançamento?
Sim. Você pode enviar seu projeto antes do lançamento para uma revisão das áreas incluídas no pacote escolhido.
Você fornece certificado de segurança ou conformidade?
Não. Este serviço não fornece certificação de conformidade ou certificado de segurança formal.
Qual acesso você precisa?
Dependendo do projeto, posso precisar de acesso ao repositório de código relevante e informações de suporte do projeto. Nunca envie senhas, chaves privadas, segredos de API ou outras credenciais sensíveis através dos requisitos do pedido na Fiverr.