Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Time Vermelho e Azul, Caça a ameaças DFIR
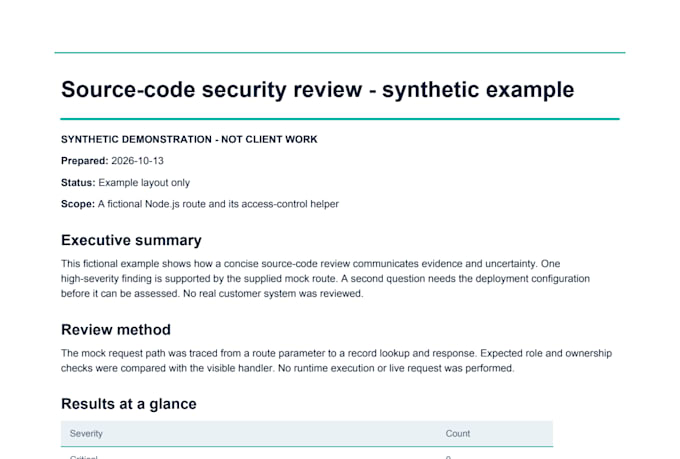
Eu reviso código back-end em Python e Node.js/TypeScript, autorizado pelo comprador, em busca de falhas de segurança. sigo caminhos acordados através de autenticação, autorização, tratamento de entradas, exposição de dados sensíveis, manifestos de dependências e manipulação de segredos. você recebe um relatório priorizado com os arquivos e linhas afetados, pré-requisitos realistas, impacto e correções práticas, mais uma caminhada de 30 minutos. Os leads do scanner são investigados; preocupações em aberto são rotuladas separadamente.
Esta é uma revisão estática com tempo limitado da versão fornecida, não é um teste de penetração, certificado de conformidade ou garantia. Nenhum sistema ativo é acessado. Remova segredos ativos e dados pessoais desnecessários. Forneça uma captura de snapshot do código-fonte e hash de commit/arquivo, caminhos exatos, papéis e limites de confiança, e autorização por escrito. Limites de origem selecionados: Básico 800 linhas/1 fluxo, Padrão 2.500/2 fluxos, Premium 5.000/3 fluxos. Repositório com até 15.000 linhas de código suportadas, 1.000 arquivos de texto aceitos, 25 MB de texto aceito. Uma revisão cobre correções factuais na mesma revisão; código novo ou correções precisam de uma oferta personalizada. Envie uma mensagem antes de pedir orçamento para escopo incomum.

Tecnologia de desenvolvimento:
Python
Especialidade:
Tratamento de erros
•
Testes de unidade
•
Outros
Tradução automática
Que código você revisa?
Aplicações back-end Python e Node.js em JavaScript ou TypeScript. Os caminhos selecionados devem se encaixar no limite da sua linha de pacote. Pergunte antes de pedir para outras linguagens, apps móveis, infraestrutura ou monorepos grandes.
Você vai rodar meu app ou varrer meu site de produção?
Não. O Gig padrão é uma revisão estática de código. Quaisquer testes isolados precisam de escopo acordado separadamente e ambiente seguro. Testes ao vivo exigem autorização escrita separada com o alvo, métodos e janela de tempo.
O que a revisão incluída cobre?
Uma rodada de correções factuais ou esclarecimentos sobre o relatório entregue na mesma revisão de código. Novo código, novos caminhos, correções e reteste exigem outro pedido ou uma oferta personalizada.
Você consegue corrigir problemas encontrados na revisão?
Sim, por meio de uma oferta personalizada após alinharmos uma única constatação. Um patch focado com um teste de regressão significativo começa em US$250 e adiciona 3 dias; um reteste focado de uma correção começa em US$100 e adiciona 2 dias. Alterações maiores exigem cotação.
Você vai manter meu código privado?
Sim. Mantenho os arquivos fornecidos em uma pasta local isolada do pedido e não divulgo trechos de código ou portfólio sem sua permissão por escrito. Remova segredos ativos e dados pessoais desnecessários antes de enviar o snapshot. Análise de código com IA é opcional.
Você garante que meu código não tem vulnerabilidades?
Não. Esta é uma revisão com tempo limitado da revisão e caminhos acordados. O relatório explica o que foi verificado, o que foi excluído e quais preocupações precisam de evidências ou testes adicionais.