Ver categorias
Português
$
USD
Conecte-se à sua IA
Tradução automática
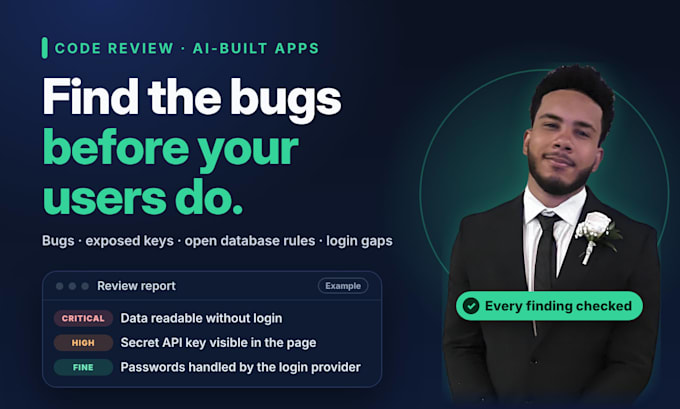
Você criou um app com Lovable, Bolt, Cursor, Replit ou Claude Code e ele funciona, na maioria das vezes. Antes de usuários reais mexerem nele, descubra o que está escondido no código.
O que você recebe
- Uma lista ranqueada de bugs e código de risco, com os mais urgentes primeiro
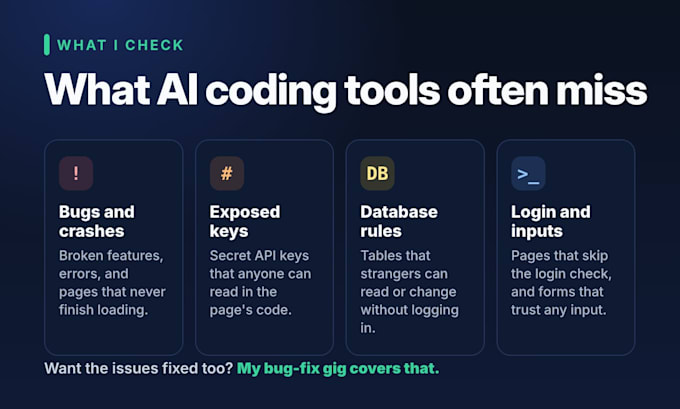
- Verificações básicas de segurança: chaves expostas, falhas de login, entradas inseguras e regras de banco de dados abertas como RLS do Supabase
- Uma nota em linguagem simples sobre cada problema: o que é, por que importa, como corrigir
- Uma lista curta do que está tudo bem e pode ficar como está
Como eu trabalho
Sou estudante de engenharia da computação e trabalho com Claude Code, um agente de codificação de IA. Leio o código, rodo onde posso e verifico cada descoberta eu mesmo antes de ir para o relatório.
O que eu preciso de você
- O código (convite do GitHub ou um arquivo zip)
- O que o app pretende fazer
- Sem senhas ao vivo ou chaves de pagamento, por favor
O que isso não é
Isso é uma revisão de código, não uma auditoria de segurança certificada nem um teste de intrusão. Se você quer que os problemas sejam corrigidos, meu serviço de conserto de bugs cobre isso.
CE student who fixes AI built apps
Idiomas
Tradução automática
Tradução automática
Isso é um teste de penetração ou uma certificação de segurança?
Não. Eu leio seu código e verifico se há bugs comuns e erros de segurança, depois reporto o que achei. Não é uma teste de intrusão nem certificação, e nenhuma revisão pode prometer que o app não tem nenhum problema.
Você também vai corrigir os problemas?
Este serviço é a revisão e o relatório. Se você quiser que os problemas sejam corrigidos, peça meu serviço de conserto de bugs ou peça uma oferta personalizada depois de ter o relatório.
Você verifica Supabase RLS e chaves expostas?
Sim. Verifico se as tabelas não podem ser lidas por estranhos, se os usuários só veem as suas próprias linhas e se não há chaves secretas no código do front-end que qualquer pessoa pode encontrar.
Você usa IA para fazer o trabalho?
Sim. Trabalho com Claude Code, um agente de codificação de IA, para ler e testar o código. Verifico cada descoberta antes de ir para o seu relatório. Se você quiser uma revisão sem IA, me avise antes de pedir.
Meu código está seguro?
Eu uso seu código apenas para este pedido e deleto minha cópia após a entrega. Claude Code, a ferramenta de IA com quem eu trabalho, lê o código. Envie apenas logs de teste, nunca senhas ao vivo ou chaves de pagamento.
Devo enviar uma mensagem para você antes de fazer o pedido?
Sim, se você não tiver certeza de qual pacote é o ideal. Diga aproximadamente quantos arquivos o app tem e o que ele faz, que eu te guiarai para o certo antes de você pagar.
Você vai alterar meu app ao vivo ou banco de dados?
Não. Eu reviso uma cópia do seu código e uso apenas os logins de teste que você me fornece. Não altero seu app ativo, seus dados ou suas configurações. Se você quer que os problemas sejam corrigidos, isso é um pedido separado.
Lovable já possui uma varredura de segurança. Por que pedir uma revisão?
a varredura do Lovable é uma boa checagem inicial, e o Lovable diz que não consegue prometer que um app seja 100% seguro. Eu leio as regras que seu app realmente usa e verifico se um usuário não pode ver os dados de outro usuário, além de chaves no código front-end e funções não protegidas.