Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Transformando processos de negócio bagunçados em ferramentas internas limpas
A NCSC tem alertado que qualquer organização que rode PHP pode ser afetada pela CVE-2026-109618 e pela CVE-2026-109619, e diz para começar por sistemas expostos na internet. Este serviço encontra o seu PHP público.
O que eu faço:
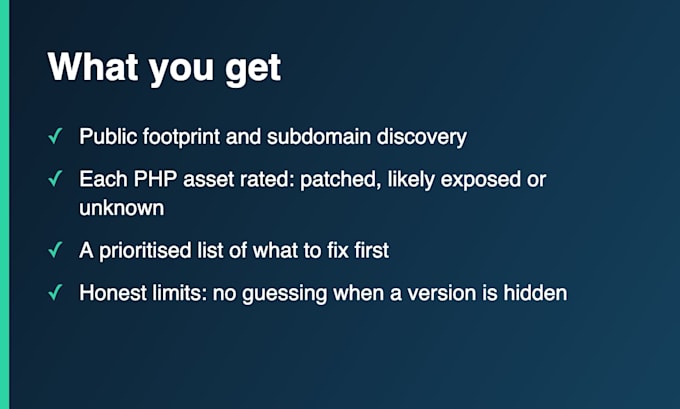
- Descubro o seu footprint público a partir dos domínios que você me fornece, incluindo ambientes de staging esquecidos e sites de marketing antigos
- Identifico quais ativos rodam PHP e, quando visível, qual versão e configuração do servidor web
- Comparo com as versões corrigidas
- Avalio cada ativo: confirmado como corrigido, provável exposto ou desconhecido
- Forneço uma lista em inglês simples, priorizada do que consertar primeiro
Este é um scan não intrusivo. Verifico apenas versões e configuração. Não tento explorar a falha e não vou derrubar seu site.
Um limite honesto: muitos servidores escondem a versão do PHP, e distribuições Linux costumam corrigir sem alterar o número da versão. Alguns resultados ficarão como "unknown" ou "confirm on the server", e eu vou dizer isso em vez de adivinhar. Meu inventário interno dá respostas definitivas.
Antes de começar eu preciso de um formulário de autorização assinado e de uma prova de que você controla os domínios. Isso protege a gente. Enviarei o formulário depois que você fizer o pedido. Eu só testo o que você possui ou controla.
Servidor:
Apache HTTP
•
Servidor virtual privado
•
Nginx
Sistema operacional:
Linux
•
Unix
Tradução automática
A varredura vai derrubar meu site?
Não foi feito para derrubar. Envio requisições leves, dentro de uma janela combinada, e nunca tento acionar a vulnerabilidade.
Você pode escanear sites hospedados por outra pessoa?
Somente as partes que você controla. A infraestrutura do seu host precisa da autorização dele, então eu listo como "pergunte ao provedor".
Você testa se a falha pode ser explorada?
Não, intencionalmente. Acionar a falha pode derrubar um servidor ativo. Eu verifico versões e configuração apenas.
Por que alguns resultados aparecem como "unknown"?
Os servidores costumam esconder a versão do PHP, e distribuições Linux costumam aplicar patches sem mudar a versão. Eu informo isso com honestidade, em vez de adivinhar.
Você precisa de senhas ou acesso de administrador?
Não. A varredura externa precisa apenas dos seus domínios, de qualquer faixa de IP e de um formulário de autorização assinado.
Você corrige o que encontrar?
Não nessa gig. Minha gig de "update PHP" cobre patches, e você pode pedir separadamente.