Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Consultor de cibersegurança, SOC 2, ISO 27001, Pentesting, Cloud
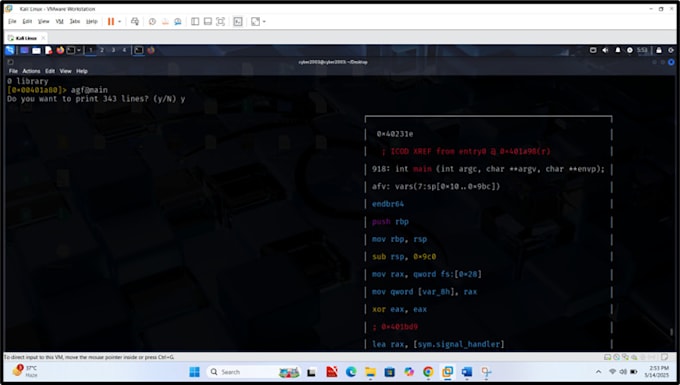
Você está enfrentando comportamento suspeito no sistema ou lidando com possíveis arquivos maliciosos? Eu me especializo em análise profissional de malware e engenharia reversa, oferecendo insights técnicos profundos sobre qualquer executável, documento, script ou binário suspeito.
O que eu ofereço:
Ferramentas & Tecnologias utilizadas:
Entregáveis:


Tradução automática
Q1: Que tipos de arquivos você consegue analisar?
Posso analisar uma grande variedade de tipos de arquivo, incluindo .exe, .dll, .elf, .apk, .doc, .pdf, .js, .vbs, .py, .sh e outros. Se você não tiver certeza sobre o tipo de arquivo, envie para uma consulta gratuita.
Q2: O que você fornece no relatório final?
Você receberá um relatório detalhado em PDF com os resultados da análise estática e dinâmica, insights de engenharia reversa, indicadores de comprometimento (IOCs), detalhamento do comportamento do programa, explicações técnicas e capturas de tela/logs quando necessário.
Q3: É seguro enviar amostras de malware para você?
Sim, todas as amostras são analisadas em um ambiente de sandbox isolado. Mantenho confidencialidade rigorosa e tomo todas as precauções para lidar com os arquivos de forma segura.
Q4: Você consegue analisar ransomware, backdoors ou malware APT?
Com certeza. Sou especializado em ameaças avançadas, incluindo ransomware, backdoors, trojans de acesso remoto (RATs) e malware obfuscado usado em ataques APT.
Q5: Você oferece vídeo da execução do malware?
Sim! A pedido, posso fornecer gravações de tela do comportamento do malware dentro de uma máquina virtual para demonstrar atividade de arquivo, processo e rede.
Q6: E se o malware estiver packed ou criptografado?
Realizo unpacking e desofuscação sempre que possível. Se o malware usar técnicas anti-debug ou criptografia, utilizo ferramentas especializadas e métodos de debugging para extrair o código oculto.
Q7: Você consegue ajudar a automatizar a análise de malware?
Sim, posso ajudar a configurar pipelines de análise automatizada usando Cuckoo Sandbox ou scripts em Python personalizados para agilizar o processo de triagem de malware.
| (2) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
user62545030

Egito
Explained so well, answered directly and just perfect!
US$ 100-US$ 200
$
7 dias
Tempo
ionpowell

Estados Unidos
Great job, thank you!
US$ 50
$
2 dias
Tempo
| (2) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
user62545030
Egito
Explained so well, answered directly and just perfect!
US$ 100-US$ 200
$
7 dias
Tempo
ionpowell
Estados Unidos
Great job, thank you!
US$ 50
$
2 dias
Tempo