Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Engenheiro de Cybersegurança e Conformidade
Se preparando para UK NCSC / IASME Cyber Essentials v3.3 ("Danzell") e quer garantir aprovação na primeira tentativa sem pagar uma taxa de retrabalho IASME de £320+ VAT ou contratar um consultor de £1.200/dia?
Sob a especificação v3.3 "Danzell", avaliadores aplicam estritamente as definições de Escopo do Serviço em Nuvem, MFA de Administração resistente a Phishing, separação de Conta Administrativa Dedicada, SLAs de patch cumulativos de 14 dias e revogação de usuário em 1 dia para ex-inativos.
O que você recebe em 24 horas (100% Assíncrono - Nenhum Credential de Tenant necessário):
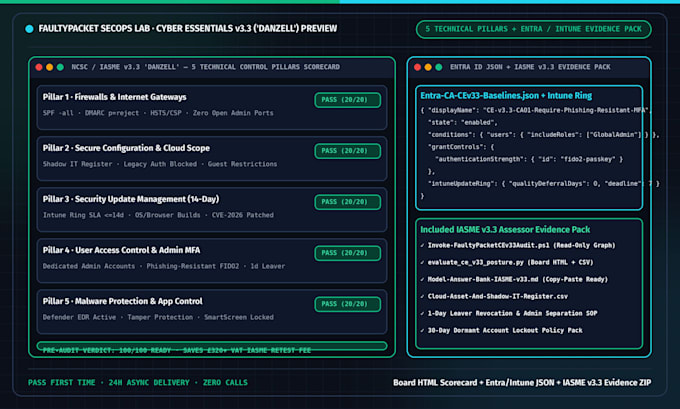
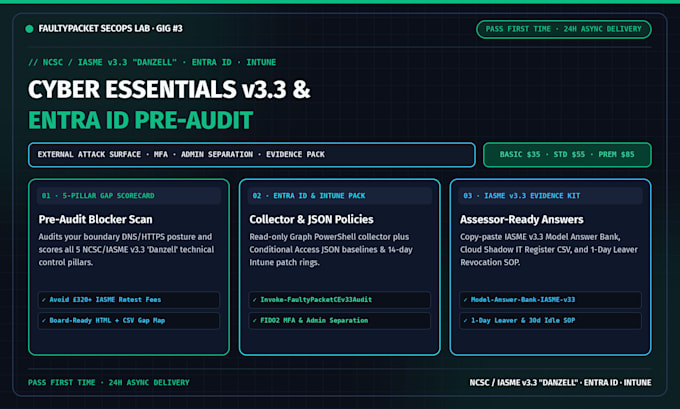
1. Scorecard de Superfície de Ataque Externa e Limites: auditamos seu(s) domínio(s) público(s) contra o Pilar 1 (Firewalls & Internet Gateways) e Pilar 2 (Configuração Segura) e entregamos um Relatório Executivo em HTML pronto para reunião com o board.
2. Coletor de Evidências Read-Only Entra ID & Intune: Rode nosso script PowerShell transparente com 180 linhas (Invoke-FaultyPacketCEv33Audit.ps1) localmente dentro do seu próprio tenant e passe a saída para evaluate_ce_v33_posture.py para sinalizar cada bloqueador de falha automática v3.3 antes que o avaliador veja.
3. Pacote de Evidências IASME v3.3 Pronto para o Avaliador: Inclui modelos de respostas IASME v3.3 para copiar e colar, políticas JSON de Acesso Condicional Entra, CSV do Cloud Shadow IT Register, e SOP de Revogação de 1 Dia de Ex-usuário.
Dispositivo:
Desktop
•
Notebook
•
Servidor
Sistema operacional:
Windows
•
OSx