Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Seus manifests provavelmente estão ok. O que geralmente não está configurado são os três controles que ninguém conseguiu implementar: política de rede padrão-negada, RBAC mais amplo do que parece, e segredos chegando como variáveis de ambiente em texto simples.
Eu reviso manifests do Kubernetes e charts do Helm para esse tipo de vulnerabilidade, e te entrego o YAML que resolve o problema.
O que eu verifico:
- Cobertura de NetworkPolicy, padrão-negada, regras de egress
- Wildcards no RBAC, bindings de cluster-admin, tokens de service account montados automaticamente
- Contexto de segurança do pod: privilegiado, hostPath, hostNetwork, capabilities, runAsNonRoot, readOnlyRootFilesystem
- Limites de recursos e manejo de segredos
- Proveniência da imagem: digests fixos versus tags flutuantes
- Controle de admissão, ingress e TLS
O que você recebe:
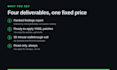
- Um relatório de vulnerabilidades classificados por explorabilidade real, não por severidade do scanner
- Patches YAML prontos para aplicar
- Uma ligação de 30 minutos para revisar os achados
Não preciso de acesso ao seu cluster. Os manifests são suficientes. Sempre leitura: envio os patches, você aplica.
Tenho cinco pull requests mesclados nos charts do Helm do Kubescape, incluindo chaves que seus templates leem e que o values.yaml nunca declarou.
Provedor de nuvem:
Google Cloud Platform
Especialidade:
Configuração
•
Outros
Tradução automática
Você precisa de acesso ao meu cluster Kubernetes?
Não. Na maioria dos casos, os manifests, o chart do Helm ou o YAML renderizado são suficientes. Se desejar uma leitura ao vivo, um kubeconfig temporário somente leitura para parte da revisão funciona, mas nunca é obrigatório e não pedirei acesso de escrita.
Isso é um teste de penetração?
Não. É uma revisão de configuração. Não tento explorar nada, nem testo sua aplicação. Se precisar de um pen test, contrate um especialista. Essa é a camada abaixo disso.
O que exatamente recebo?
Um relatório de vulnerabilidades classificados onde cada achado explica o que está errado, por que importa, e o arquivo e linha onde está. Além do YAML que resolve, pronto para aplicar. E uma ligação de 30 minutos sobre o padrão e acima.
E se não encontrar nada?
Então você recebe o relatório mesmo assim, listando o que foi revisado e checado, além de qualquer risco residual que valha a pena aceitar conscientemente. Nenhum achado é um resultado real, não uma conversa de reembolso, e você mantém a evidência documentada de qualquer jeito.
Você vai alterar alguma coisa no meu cluster?
Nunca. Sou somente leitura por padrão e não aplico mudanças na sua infraestrutura, arquivo de estado ou conta na nuvem. Você recebe os patches e decide o que aplicar.
Quais ferramentas você realmente usa?
Checkov e Trivy para a verificação mecânica, Gitleaks para segredos, Conftest para políticas, Kubescape para postura do Kubernetes, e depois uma leitura manual dos manifests, que é onde surgem os achados interessantes. A saída do scanner sozinha não é uma revisão.
Você suporta EKS e AKS, ou só GKE?
A camada de manifestos é a mesma em qualquer lugar, então EKS e AKS funcionam para essa revisão. Minha experiência mais profunda e minha certificação são GCP, e vou te dizer honestamente se sua dúvida estiver fora do que posso comprovar.
Como isso é diferente de rodar um scanner eu mesmo?
Um scanner mostra como o output renderizado fica. Ele não consegue dizer se um controle de segurança nunca foi declarado, que é a falha que sempre encontro: o template lê uma chave, o README documenta, mas o values.yaml nunca a declara, então ninguém consegue configurá-la e o helm show values a oculta.
Você pode assinar um NDA?
Sim. Envie o seu, ou peça que eu use um NDA padrão mútuo. Mantenho seus manifests fora de qualquer estudo de caso público, e não vou te nomear em lugar algum sem permissão por escrito.
Por que eu deveria confiar em um vendedor novo?
Verifique o trabalho ao invés das avaliações. Contribuições nos charts do Helm do Kubescape são públicas e acessíveis por link. Se o relatório de vulnerabilidades não valer o dinheiro, diga e eu consertarei.


