Ver categorias
Português
$
USD
Conecte-se à sua IA
Penetration Tester de Web App e API para SaaS e Produtos IA
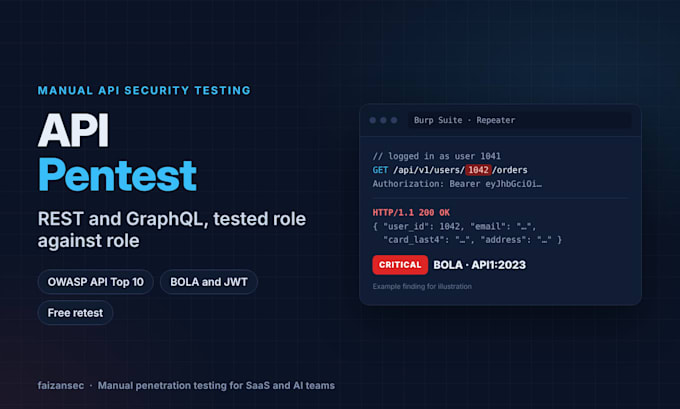
Sua API é a sua superfície de ataque real. Eu faço teste de penetração manual de API em APIs REST e GraphQL e mostro exatamente como cada falha pode ser explorada.
O QUE EU TESTO
MEU PROCESSO
O QUE VOCÊ RECEBE
POR QUE EU
Falhas de controle de acesso à API são meu tipo de achado principal em relatórios de bug bounty premiados.
Eu só testo APIs que você possui ou para as quais você tem autorização para testar. Envie a contagem de endpoints e os roles para um orçamento fixo.
Aplicação de teste:
API
Tecnologia de desenvolvimento:
Vá
•
JAVA
•
Node.js
•
PHP
•
Python
Dispositivo:
PC
•
Mac
•
Linux
Tradução automática
Isso é um pentest manual ou apenas uma varredura automatizada?
Manual. Eu rodo uma varredura apenas para mapear a superfície de ataque e depois testo cada papel e fluxo manualmente no Burp Suite. Scanners falham em controles de acesso e falhas de lógica de negócios, os achados que realmente importam para apps SaaS.
O teste vai quebrar meu app ou afetar usuários reais?
Eu evito testes destrutivos por padrão e nunca realizo ataques de negação de serviço. Preferível usar ambiente de staging. Se você tiver apenas produção, combinamos uma janela de testes e eu controlo o tráfego.
Esse relatório vai satisfazer meu auditor SOC 2 ou ISO 27001?
A maioria dos auditores aceita um relatório de pentest independente com escopo, método, achados e resultados de reteste, que é exatamente o que você recebe. Não sou uma empresa de auditoria e não emito certificados, então confirme o escopo com seu auditor primeiro.
O que você precisa de mim para começar?
Confirmação por escrito de que você é proprietário ou está autorizado a testar o alvo, a URL ou a documentação da API, uma conta de teste por papel e qualquer coisa fora do escopo. O formulário de requisitos pede tudo isso.
Você precisa do meu código fonte?
Não. Este é um teste cinza com contas de teste. Se você também quiser uma revisão de segurança em nível de código, mande uma mensagem para uma oferta personalizada.
E se não encontrar nada sério?
Você ainda recebe um relatório completo: o que foi testado, como e evidências de que cada controle funcionou. Essa documentação é o que clientes e auditores pedem.
O reteste é realmente gratuito?
Sim, dentro de 14 dias no Basic e 30 dias no Standard e Premium. Verifico cada correção e atualizo o relatório para mostrar o que foi fechado.
Você vai manter meus dados confidenciais?
Sim. os dados de teste ficam na minha máquina criptografada e são excluídos 30 dias após a entrega. Achados não são compartilhados, e eu assino seu NDA mediante solicitação.
Como você conta os endpoints?
Cada par de método e caminho é um endpoint, então GET e POST no mesmo caminho contam como dois. Para GraphQL, cada query ou mutation conta como uma.
Você testa GraphQL de forma diferente do REST?
Sim. GraphQL adiciona exposição de introspecção, batching, abuso de consultas profundas e lacunas de autorização em nível de campo. Testo tudo isso junto com as verificações padrão de API.