Vou construir infraestrutura segura no azure com terraform modular
CI CD, Infraestrutura como Código e Implantações na Cloud
Sobre este Serviço
Infraestrutura que você pode reconstruir, revisar e alterar com segurança: módulos Terraform limpos, separar dev e prod e segurança já embutida desde o início.
O que você recebe:
- Terraform modular, documentado com estado remoto no Azure Storage
- - Networking: rede virtual, sub-redes e regras de segurança
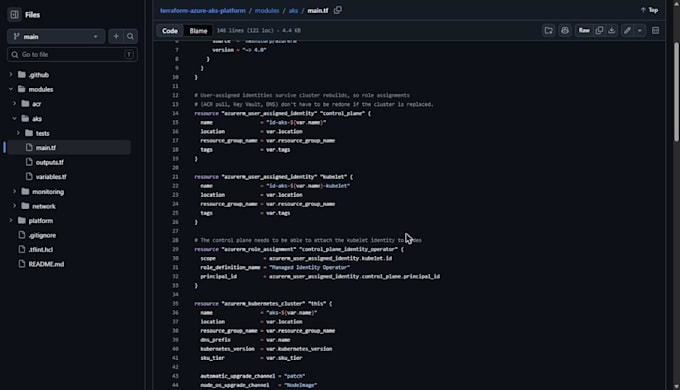
- - Compute e apps: AKS, App Service, VMs ou Container Apps
- - Container registry (ACR) e monitoramento do Log Analytics
- - Padrões de segurança: identidades gerenciadas, RBAC Entra ID, acesso com menor privilégio, endpoints de API restritos
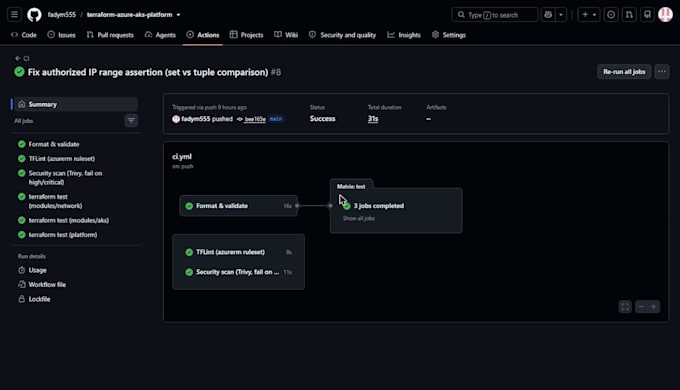
- - Validação, linting, varredura de segurança e teste de terraform em pipeline CI (Premium)
- - Um output de plano para você revisar antes de qualquer coisa tocar sua assinatura
Como funciona:
- Você me diz o que construir, a região e quaisquer regras de nomenclatura
- Eu escrevo e testo o código, depois compartilho o output do plano
- 3. Após sua aprovação eu aplico ou entrego o código para sua equipe rodar
Trabalho com AWS também disponível, basta me enviar uma mensagem.
A galeria mostra o pipeline CI real para uma plataforma AKS que eu construí, com formatação, lint, varredura de segurança e testes passando.
Não tem certeza de qual pacote serve? Manda uma mensagem primeiro que eu recomendo um.
Outros serviços de Engenharia de DevOps que eu ofereço
Perguntas frequentes
Tradução automática
Você precisa de acesso à minha assinatura do Azure?
Pode não ser necessário. Posso escrever e testar o código e entregar para sua equipe aplicar. Se quiser que eu implemente, basta ter uma função com escopo em um grupo de recursos ou assinatura.