Ver categorias
Português
$
USD
Conecte-se à sua IA

Tradução automática
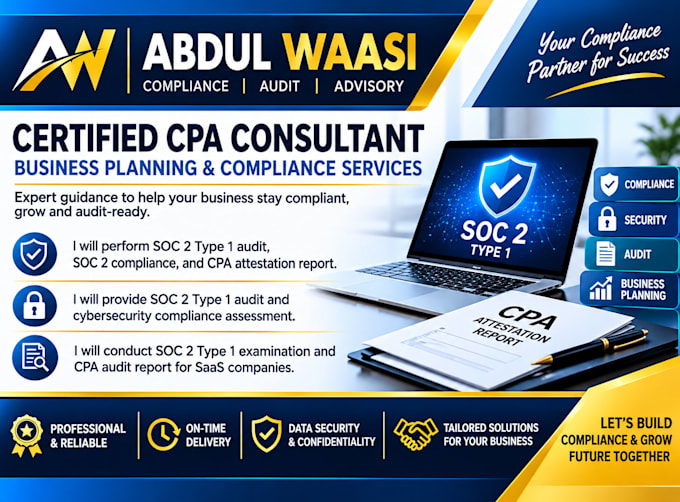
Você está se preparando para uma auditoria SOC 2 Tipo 1 e precisa de suporte profissional de conformidade de cyberssegurança? Posso ajudar sua empresa SaaS, startup ou negócio em crescimento a fortalecer controles internos, identificar brechas de segurança e se preparar para a conformidade com SOC 2.
Eu me especializo em readiness para auditoria SOC 2 Tipo 1, avaliação de conformidade de cyberssegurança, avaliação de risco, revisões de controles internos, documentação de conformidade e suporte para preparação de auditoria. Meu objetivo é ajudar sua organização a entender os Critérios de Serviços de Confiança, melhorar processos de segurança e se preparar para uma exame SOC 2 independente.
MEUS SERVIÇOS INCLUEM:
CPA Consulting Business Planning, SOC 2 Compliance and Audit Readiness for Start
Idiomas
Tradução automática
Tradução automática
O que é uma avaliação SOC 2 Tipo 1?
Uma avaliação SOC 2 Tipo 1 verifica o design dos controles relevantes em um ponto específico no tempo, de acordo com os Critérios de Serviços de Confiança aplicáveis.
Você pode ajudar minha empresa SaaS a se preparar para SOC 2?
Sim. Posso revisar seus controles atuais, identificar brechas, organizar a documentação e desenvolver um roadmap prático de readiness para SOC 2.
O que está incluído na sua avaliação de conformidade de cyberssegurança?
Dependendo do pacote, pode incluir revisões de controles, análise de risco, checagem de documentação, identificação de brechas e recomendações de remediação.
Preciso de políticas de segurança existentes?
Políticas existentes ajudam, mas nem sempre são obrigatórias. Posso avaliar a documentação disponível e identificar áreas que precisam de desenvolvimento ou melhoria.
Você vai emitir um relatório oficial SOC 2?
Um relatório formal SOC 2 deve ser emitido por um auditor independente qualificado. Este serviço oferece readiness e suporte de avaliação, a menos que haja um acordo separado com um auditor qualificado.
Quanto tempo leva para ficar pronto para SOC 2?
Os prazos dependem do tamanho da sua empresa, controles de segurança existentes, documentação e necessidades de remediação. O pacote do Fiverr escolhido cobre apenas os entregáveis e o prazo anunciados.
Você pode trabalhar com startups e pequenas empresas?
Sim. Os serviços podem ser adaptados para startups, empresas SaaS, provedores de nuvem e negócios de tecnologia pequenos ou em crescimento, dependendo das necessidades e do escopo.
