Ver categorias
Português
$
USD
Conecte-se à sua IA
Segurança do Servidor
Uma linha do tempo curta de eventos-chave (Premium)
Remova quaisquer segredos antes de enviar. Nunca peço acesso ao servidor e nunca entro em contato com os IPs presentes nos seus logs.
Não sabe qual pacote escolher? Mande uma mensagem antes. Uma lista de IPs de origem suspeitos e nomes de usuário (IOCs)
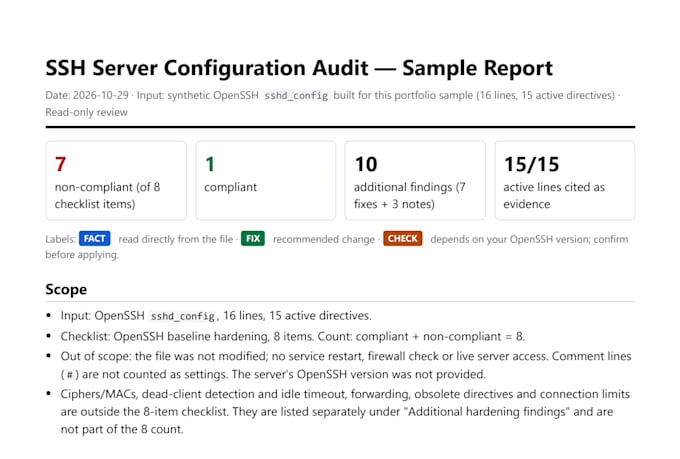
Um relatório com descobertas classificadas por gravidade, cada uma respaldada por evidência de log
Análise assistida por IA, verificada por mim antes da entrega
Você recebe:
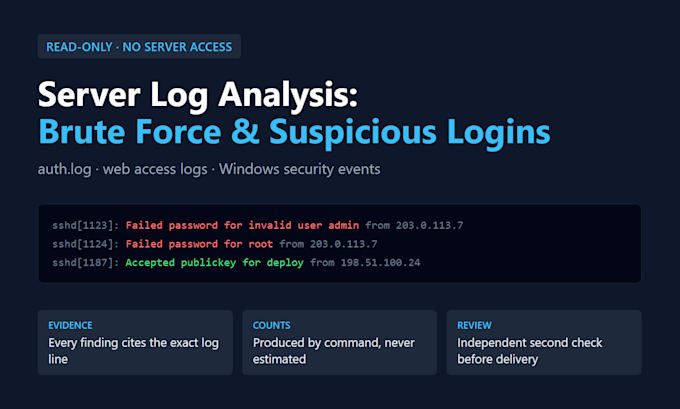
Cada relatório passa por uma segunda revisão independente antes da entrega
Todas as contagens são geradas por comando, nunca estimadas
Cada descoberta cita a linha exata do log e o número da linha
Elevação de privilégios (sudo) e atividade em horários incomuns
O que torna isto diferente:
Usuários inválidos/inesperados tentando logar
Falhas de login seguidas de um sucesso (possível invasão)
Tentativas de brute-force e as fontes por trás delas
Está vendo tentativas estranhas de login, ou só quer saber se o seu servidor está sob ataque?
Eu reviso seus arquivos de log do servidor SOMENTE LEITURA (SSH/auth.log, logs de acesso do servidor web ou eventos de segurança exportados do Windows) e entrego um relatório claro do que os logs realmente mostram. Nada é instalado, escaneado ou conectado: você envia o arquivo de log, eu envio as descobertas de volta.
O que eu procuro:

Sistema operacional:
Windows
•
Linux
•
Unix
Tradução automática
Você precisa de acesso ao meu servidor?
Não. Eu só leio os arquivos de log que você enviar. Nada de login, nenhum escaneamento, nenhum contato com qualquer IP.
Você vai bloquear os invasores para mim?
Não, esse serviço é apenas de análise. Você recebe os IPs/usuários suspeitos e recomendações claras; você aplica bloqueios quando estiver pronto.
Isso é feito por IA?
A análise é assistida por IA. Cada descoberta precisa apontar para uma linha real no seu log, todas as contagens são geradas por comando, uma segunda revisão independente reverifica o relatório, e eu verifico antes da entrega.
Você pode me dizer com certeza se um IP é hacker?
Eu relato o que os logs mostram (por exemplo, centenas de falhas de login de um IP). Não rotulo um IP como 'malicioso' sem uma fonte; qualquer coisa incerta é marcada assim.
O que acontece com meus arquivos?
Eles são armazenados em privado, usados apenas para seu pedido e excluídos mediante solicitação após a entrega.
Você oferece suporte a servidores Windows?
Sim, também aceito logs de eventos de segurança do Windows exportados. Envie uma mensagem primeiro para que eu possa dizer quais eventos exportar.