Ver categorias
Explorar
Fiverr Pro
Português
$
USD

Tradução automática
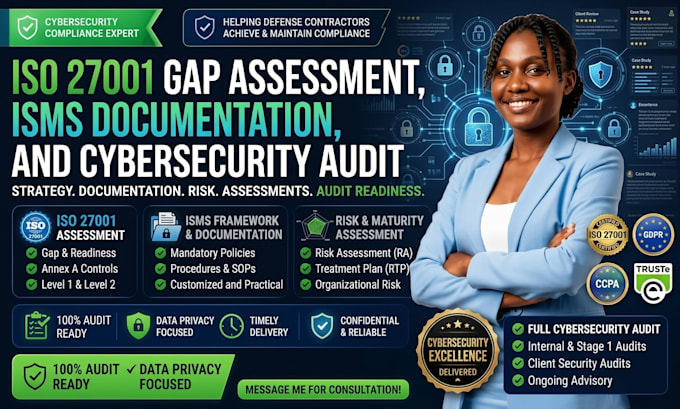
Você está se preparando para a certificação ISO 27001, precisa passar por um questionário de segurança do cliente ou quer fortalecer a postura geral de cibersegurança da sua empresa?
Eu sou Eldora, consultora de cibersegurança e especialista em GRC. Ajudo empresas, startups e organizações a estabelecer Sistemas de Gestão de Segurança da Informação (ISMS) de classe mundial e alcançar prontidão para auditoria sem gargalos operacionais.
Serviços oferecidos neste serviço:
Sinta-se à vontade para enviar uma mensagem antes de fazer o pedido!
CMMC 2 and NIST 800 171 Compliance Consultant GRC DoD Security Expert
Idiomas
Tradução automática
Tradução automática
Você emite certificados oficiais ISO 27001?
Não, nenhum freelancer ou consultor pode emitir certificados oficiais ISO. A certificação deve ser feita por um organismo de certificação credenciado externo. Eu cuido de toda a preparação interna, avaliações de gap, documentação do ISMS e prontidão para auditoria, para que você passe na auditoria de certificação sem problemas.
Você pode ajudar se eu precisar apenas de políticas gerais de cibersegurança ou uma auditoria de segurança da informação?
Sim! Embora a ISO 27001 forneça o framework principal, os entregáveis (políticas, frameworks de gerenciamento de risco e relatórios de gap de segurança) se aplicam diretamente à cibersegurança geral da empresa e aos requisitos de segurança do cliente.
Quais informações você precisa de mim para começar?
Vou precisar de detalhes sobre o tamanho da sua organização, configuração de infraestrutura (nuvem, local, híbrido), políticas de segurança atuais (se houver) e principais metas de conformidade.
Qual a diferença entre ISO 27001:2013 e ISO 27001:2022?
A norma atualizada de 2022 reestruturou os controles do Anexo A em 4 temas principais (Organizacional, Pessoas, Física, Tecnológico) e introduziu 11 novos controles de segurança (incluindo Inteligência de Ameaças, Segurança de Serviços em Nuvem e Filtragem Web). Todas as avaliações e documentações que forneço estão atualizadas.
Quanto tempo leva o processo de avaliação de gap ISO 27001 ou elaboração do ISMS?
Dependendo do pacote escolhido, os relatórios iniciais de gap e os frameworks de documentação do ISMS são concluídos em 3 a 10 dias úteis. Para preparação completa para auditoria em organizações maiores, pode-se acrescentar tempo de consultoria adicional conforme necessário.
Você trabalha com empresas nativas de nuvem ou remotas?
Sim! Trabalho regularmente com startups de nuvem, empresas SaaS e equipes remotas operando em plataformas como AWS, Azure, Google Workspace e Microsoft 365 para mapear controles de segurança adequados aos ambientes de nuvem modernos.