Ver categorias
Português
$
USD
Conecte-se à sua IA

Tradução automática
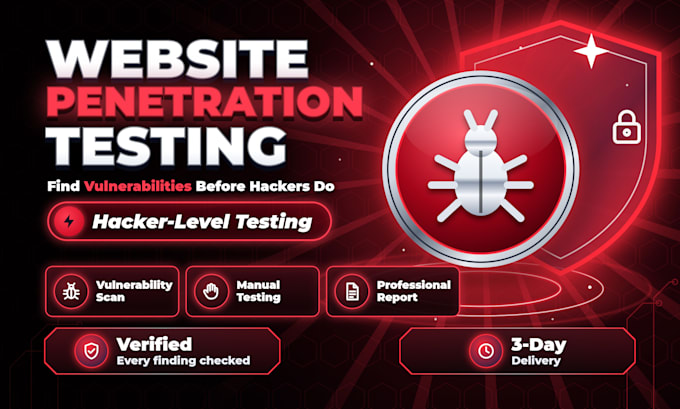
Eu vou fazer teste de penetração de website e avaliação de vulnerabilidade na sua aplicação web e te enviar um relatório em PDF claro para o seu desenvolvedor atuar no mesmo dia.
O que eu testo (manual + automatizado):
- OWASP Top 10: injeção de SQL, XSS, CSRF, SSRF, controle de acesso quebrado (IDOR)
- Login, sessões, redefinição de senha e papéis de usuário
- headers de segurança, SSL/TLS, arquivos expostos e painéis de administrador
- pontos de extremidade de API e falhas na lógica de negócio
O que você recebe:
- relatório de penetração com cada achado verificado manualmente (sem falsos positivos)
- severidade e pontuação CVSS, capturas de tela de prova de conceito e passos de correção
- uma reteste gratuita no Standard e no Premium, para você confirmar que as correções realmente funcionam
Por que esse pentest é diferente: a maioria dos relatórios VAPT são saídas de scanners. O meu explica cada problema em inglês simples, mostra como um atacante usaria a vulnerabilidade e fornece a correção exata para o seu desenvolvedor.
Eu só testo sites que você possui ou para os quais tem permissão para testar. Não hackeio redes sociais, e-mail ou qualquer conta.
Me mande sua URL e stack de tecnologia antes de pedir se não tiver certeza de qual pacote de penetração se encaixa.
Esteja atento ao fato que é contra as políticas do prestador da Fiverr incluir temas, modelos ou outros elementos no trabalho entregue que infrinjam os direitos de terceiros ou leis aplicáveis. Leia mais em nosso Guia de Criação Digital Responsável.
Penetration Tester, VAPT, Web App and Vibe Coded App Security
Idiomas
Tradução automática
Tradução automática
1. Isso é um teste de penetração real ou apenas uma varredura?
Ambos. Um scanner identifica candidatos, e eu verifico cada achado manualmente e tento explorá-lo com segurança. Tudo o que não puder provar não entra no relatório, então você não recebe falsos positivos.
2. Testar pode quebrar meu site ao vivo?
Não rolam testes destrutivos. Evito negação de serviço, envios massivos de e-mail e exclusão de dados. Se você tiver uma cópia de staging, eu testo nela em vez da produção.
3. O que você precisa de mim para começar?
Sua URL do site, confirmação por escrito de que você é o proprietário ou tem autorização para testar, e dois logins de teste se quiser testar papéis de usuário. Diga-me a stack de tecnologia se souber.
4. O que tem no relatório?
Um resumo para gerentes, depois cada achado com severidade, pontuação CVSS, URL afetada, capturas de prova de conceito, explicação do risco e passos de correção. Entregue em PDF.
5. O que está incluso na reteste gratuita?
Depois que o seu desenvolvedor corrigir os problemas, eu testo os mesmos achados novamente e mando um relatório curto de reteste mostrando quais estão corrigidos e quais ainda estão abertos.
6. Você também pode corrigir as vulnerabilidades?
O relatório traz correções exatas para o seu desenvolvedor. Se quiser que eu aplique as correções no seu código, me mande os detalhes de acesso e eu envio uma oferta personalizada.
7. Você vai hackear uma conta no Instagram, Facebook ou e-mail?
Não. Eu faço apenas testes de segurança autorizados dos sistemas que você possui. Pedidos para acessar as contas de outras pessoas serão recusados e reportados.