Ver categorias
Explorar
Fiverr Pro
Português
$
USD



Tradução automática
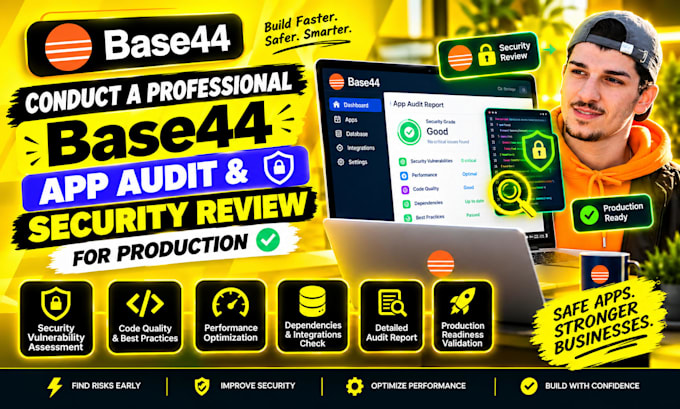
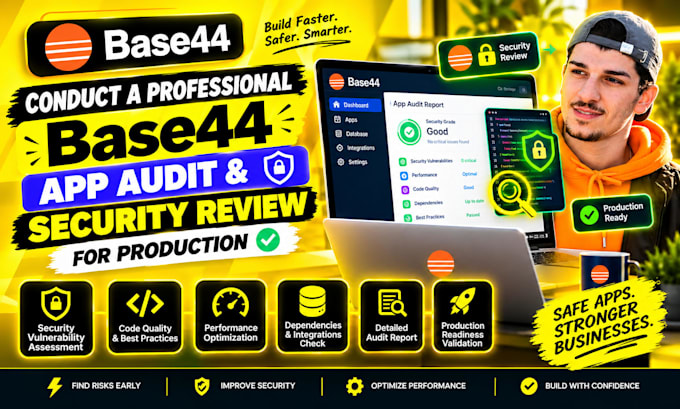
Seu app Base44 está pronto para o lançamento? Ferramentas de IA constroem software rapidamente, mas código gerado muitas vezes vem com vulnerabilidades ocultas e lógica ruim. Eu entrego uma auditoria técnica do app Base44 para identificar lacunas de segurança, questões de acesso e falhas funcionais antes de você ir ao vivo.
O que eu ofereço:
Por que me escolher:
Eu combino revisão de código estático com testes manuais para entregar provas claras e guias de correção passo a passo.
Peça sua auditoria Base44 hoje para publicar com segurança!
If you think I cannot do it, you might be wrong
Idiomas
Tradução automática
Tradução automática
Que acessos você precisa para auditar minha aplicação Base44?
Para uma auditoria básica de fluxo de usuário, basta um link de visualização implantado e duas contas de teste com níveis de permissão diferentes. Para revisões mais profundas de backend e permissões de banco de dados, é necessária uma acesso temporário de leitura ao seu espaço Base44 ou ao repositório exportado do GitHub.
Por que eu preciso de uma auditoria independente se o Base44 já faz varreduras de segurança?
A varredura de segurança integrada do Base44 checa credenciais expostas e vulnerabilidades conhecidas de pacotes, mas não consegue avaliar se a lógica de negócios com múltiplos papéis isola os dados dos usuários corretamente ou se seus webhooks de pagamento tratam transações com falha com segurança.
Você corrige as vulnerabilidades encontradas durante a auditoria?
Este serviço oferece um relatório de auditoria baseado em evidências com instruções de correção prontas para uso, criadas especificamente para o seu agente IA Base44. Serviços de remediação de código e nova rodada de testes podem ser adicionados como complemento.
Como você testa vazamento de dados entre contas (BOLA/IDOR)?
Eu uso duas contas de usuário separadas representando diferentes workspaces ou organizações. Capturo chamadas de API e manipulo IDs de recursos entre sessões para verificar se a conta A pode acessar ou modificar registros pertencentes à conta B.
Você pode auditar aplicações usando funções back-end Deno personalizadas?
Sim, eu reviso funções back-end Deno para garantir que os parâmetros de entrada sejam validados no servidor usando esquemas Zod e que os endpoints exijam autenticação de sessão antes de processar as solicitações.
Sua avaliação irá atrapalhar minha aplicação ao vivo ou os usuários?
Não. Todo o teste funcional e de segurança é feito de forma não destrutiva em ambientes de staging ou contas de teste criadas especificamente para a auditoria.
E se meu app usa integrações de terceiros como Stripe ou OpenAI?
Eu auditro o armazenamento de credenciais de API para confirmar que chaves privadas ficam seguras em segredos KMS em vez de estarem embutidas no código frontend, e eu testo a verificação de assinatura de webhooks.
Quais entregáveis estão incluídos no relatório final?
Você recebe um resumo executivo, uma tabela de vulnerabilidades com classificação de risco (Crítico, Alto, Médio, Baixo), capturas de tela/evidências comentadas e instruções de correção para Base44.
Quanto tempo leva uma auditoria de Base44?
Auditorias centrais levam 2 dias úteis, enquanto revisões de prontidão para produção levam de 3 a 5 dias úteis, dependendo da complexidade do app
Passar nessa auditoria garante que meu app não será hackeado 100%?
Nenhuma auditoria independente pode oferecer garantia absoluta. Esta auditoria oferece redução de risco baseada em evidências, focada nos modos de falha mais comuns gerados por IA.