Ver categorias
Português
$
USD
Conecte-se à sua IA
Engenheiro de IA de produção Agentic AI AWS Azure GCP
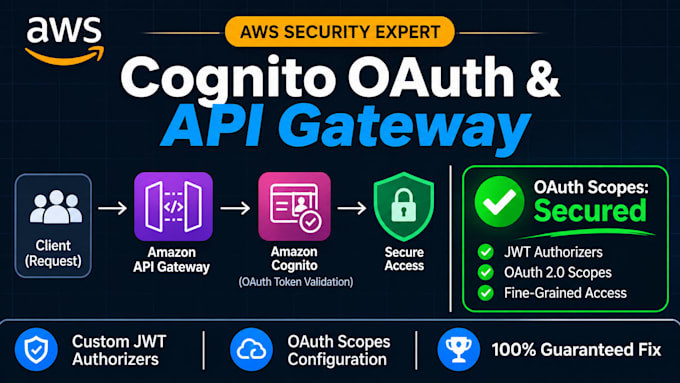
Escopos do Amazon Cognito oauth e autorização do API Gateway configurados corretamente. Pare de lutar com erros de token não autorizado, cabeçalhos bearer que falham ou roteamento de endpoints inseguro que atrapalha sua implantação de back-end na nuvem. Eu garanto uma solução permanente e profissional para os seus obstáculos de controle de acesso, garantindo segurança de aplicação à prova de falhas.
JWT authorizers mal configurados, claims de permissão ausentes ou escopos personalizados quebrados expondo seus microserviços a vulnerabilidades de segurança? Construir arquiteturas robustas de autenticação na nuvem requer engenharia especializada, e glitches de configuração repetidos atrasam lançamentos de produtos. Eu elimino todos os obstáculos técnicos implementando políticas de segurança simples e adaptadas à AWS.
O que eu garanto corrigir e construir para você: Integrar servidores de recursos do Amazon Cognito com escopos OAuth precisos para proteger suas rotas de backend Estabelecer authorizers personalizados do API Gateway que validem tokens bearer e roles de usuário de forma fluida Configurar políticas IAM de mínimo privilégio e cabeçalhos CORS para evitar requisições entre origens não autorizadas Fornecer verificação de testes ponta a ponta junto com documentação clara para a sua equipe de engenharia
Provedor de Nuvem:
Amazon Web Services
Frameworks:
Terraform
•
Pulumi
•
Ansible
•
Chef
•
Fantoche
Tradução automática
Que informações ou acesso você precisa para configurar meus escopos Cognito OAuth e o API Gateway?
Acesso IAM temporário à sua conta AWS ou seus arquivos de configuração Terraform/Serverless existentes.
Você pode integrar claims e escopos JWT personalizados no meu authorizer atual do API Gateway?
Sim, eu me especializo em mapear claims de token Cognito personalizados e escopos OAuth para rotas de API downstream.
Por que minhas endpoints do API Gateway retornam 401 Unauthorized com meus tokens Cognito?
Isso geralmente vem de URLs de issuer incompatíveis, claims de audience incorretos ou mappings de authorizer não configurados.
Você suporta configurações de REST API e HTTP API gateway na AWS?
Eu configuro authorizers seguros e validação de OAuth para os dois tipos de API Gateway.
Que tipo de documentação você fornece depois de configurar o pipeline de autorização?
Você recebe um resumo completo da arquitetura, instruções de teste e scripts de validação para seus apps clientes.