Ver categorias
Português
$
USD
Conecte-se à sua IA
Tradução automática
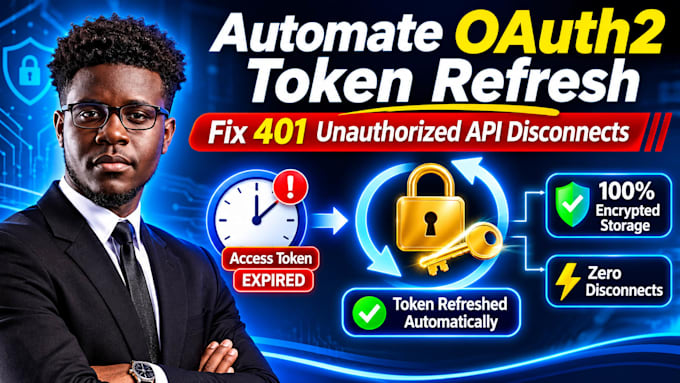
as conexões de API de terceiros do seu app estão travando a cada hora por causa de tokens de acesso expirados? Eu construo manipuladores de atualização de token OAuth2 em segundo plano que resolvem permanentemente os erros 401 Unauthorized.
O que eu Corrijo & Constróio:
Como funciona:
Limites de escopo: Abrange apertos de mão de OAuth2, motores de atualização e lógica de armazenamento. Exclui designs de portal de single sign on (SSO) personalizados.
Mantenha seus processos de sincronização em segundo plano rodando 24/7 sem exigir relogin. Me mande uma mensagem com a API alvo para começar!
Stripe Webhooks LLM Rate Limits Shopify CRM Sync OAuth2 Auth
Idiomas
Tradução automática
Tradução automática
Por que minha conexão de API continua falhando após 60 minutos?
A maioria dos provedores OAuth2 expira tokens de acesso após 1 hora. Um motor em segundo plano precisa usar o refresh token para obter um novo.
É seguro armazenar refresh tokens no meu banco de dados?
Sim, implemento criptografia AES em repouso para que os tokens de atualização armazenados permaneçam seguros contra vazamentos.
Quais serviços OAuth2 você atende?
Google Workspace, QuickBooks Online, Zoom, Xero, Hubspot e qualquer provedor OAuth2 personalizado.
Seus usuários serão obrigados a fazer login novamente manualmente?
Somente se o refresh token for revogado pelo usuário ou atingir a vida útil máxima (por exemplo, 6 meses).
Você pode integrar isso em um código existente?
Sim, eu escrevo middleware modular que se encaixa diretamente nas requisições HTTP existentes.