Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Engenheiro Senior de DevOps, Segurança de Redes e Especialista em Linux
Sempre fui administrador de sistemas/neteng antes de "DevOps" virar um título. Isso significa que, quando configuro sua pipeline, não estou apenas copiando um modelo YAML, eu sei o que acontece quando a rede dá problema, quando o disco enche, quando o OOM killer visita às 3 da manhã.
O que você recebe:
Dockerfile escrito para produção, multi-stage, sem root, condensado para <100MB, não os 1,2GB padrão
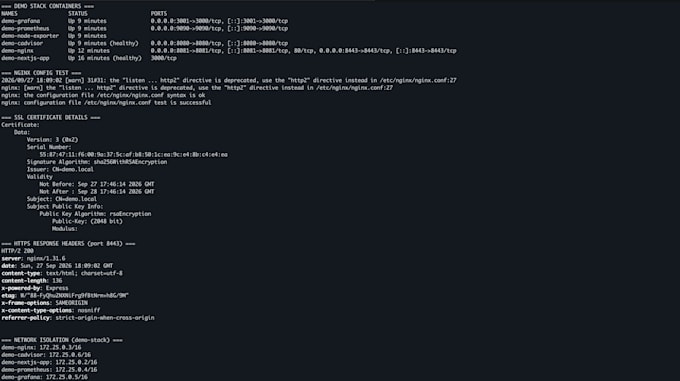
Nginx com TLS adequado (Let's Encrypt, renovação automática via timer do systemd), cabeçalhos de segurança, gzip, regras de cache para _next/static
GitHub Actions workflow: build, teste, varredura com Trivy, deploy, teste de fumaça, rollback em caso de falha
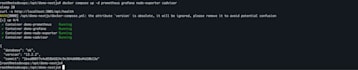
Zero-downtime via systemd (ou PM2, se preferir), o container antigo fica ativo até o novo passar no health check
UFW + fail2ban baseline, pois SSH exposto na porta 22 é como começam os incidentes
Runbook (PDF) diagrama de arquitetura, árvore de troubleshooting, "o que fazer quando..." para você não me ligar à meia-noite
Pilha que uso diariamente: GitHub Actions / GitLab CI, Docker, Nginx/Traefik, AWS (EC2, RDS, ALB, S3), Hetzner/DO/VPS, hardening de Linux, Terraform quando precisar de IaC.
Pacotes:
Básico um serviço, apenas produção, 3 dias
Padrão FE + API + DB, staging + produção com aprovação, 5 dias
Premium LB, autoescala, Prometheus/Grafana/Loki
Tradução automática
Como você acessa meu servidor? É seguro?
Você adiciona minha chave pública SSH em ~/.ssh/authorized_keys (ou concede acesso IAM temporário para AWS). Nunca peço senhas. A chave é removida após a entrega.
E se meu app não for Next.js / Node.js?
Suporto Python (FastAPI/Django), Go, PHP (Laravel), Java (Spring Boot). Me envie uma mensagem primeiro — confirmarei a stack e ajustarei o Dockerfile/verificações de saúde conforme necessário.
Vai ter downtime durante a implantação?
Básico: aproximadamente 15 segundos (reinício do systemd). Padrão/Premium: Zero-downtime — o novo container precisa passar nas verificações de saúde antes de trocar o tráfego. Implantação com falha = rollback automático.