Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Engenheiro de Automação em Python e Hacker Ético
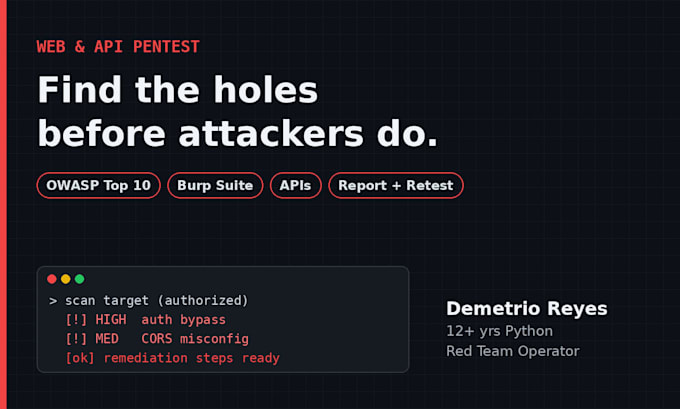
Seu app web ou API está realmente seguro? Sou um Operador de Red Team que testa apps web, APIs, plataformas SaaS e lojas de e-commerce para uma fábrica de software. Recentemente, encontrei uma falha crítica na lógica de negócios que permitia aos usuários criar pedidos sem pagar.
Eu testo para: XSS, injeção de SQL, bypass de autenticação e autorização, IDOR, falhas no upload de arquivos, configuração incorreta de CORS, exposição de dados sensíveis, bypass de limite de taxa e falhas na lógica de negócios (OWASP Top 10 e OWASP API Top 10).
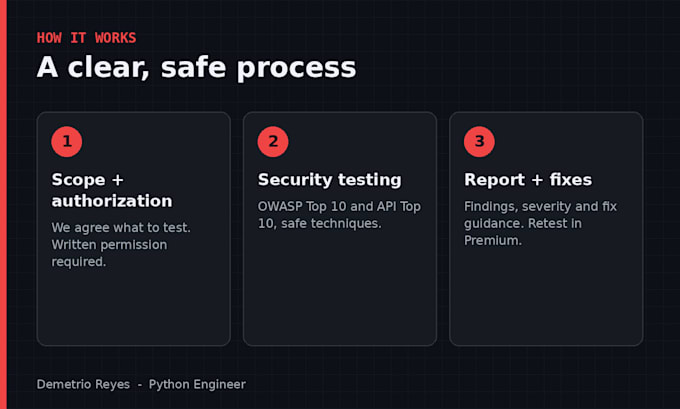
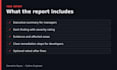
Você recebe um relatório claro com severidade, evidências, passos para reproduzir e como corrigir cada problema. Também sou desenvolvedor, então posso explicar as correções para sua equipe em linguagem simples.
Importante: Eu só testo sistemas que você possui ou para os quais tem autorização para testar. É necessária autorização por escrito e um escopo definido antes de começar. Me envie uma mensagem primeiro para concordar com o escopo.
Aplicação de teste:
Aplicação Web
Dispositivo:
PC
•
Mac
•
Linux
•
iPhone
•
Celular Android
Tradução automática
O teste vai quebrar meu site ou afetar meus usuários?
Não. Eu uso técnicas seguras e controladas, evitando testes destrutivos. Se preferir, posso testar em um ambiente de staging ao invés de produção.
O que recebo ao final?
Um relatório em PDF com todas as descobertas, severidade (CVSS), evidências, passos para reproduzir e soluções claras para seus desenvolvedores. A versão premium inclui um reteste gratuito após você corrigir os problemas.
Você precisa de autorização para testar meu site?
Sim. Eu só testo sistemas que você possui ou para os quais tem permissão para testar. Antes de começar, concordamos com o escopo e você confirma a autorização por escrito. Seus dados permanecem confidenciais.