Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Consultor sênior em Segurança de Aplicações e Testes de Penetração
Teste de Penetração Profissional de Aplicações Web e API focado em riscos reais e exploráveis, não apenas em resultados de scanners automatizados.
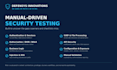
O teste cobre segurança de autenticação e sessão, autorização e IDOR, falhas de injeção, XSS, SSRF, problemas na upload de arquivos, vulnerabilidades na API, configurações de segurança incorretas e vulnerabilidades na lógica de negócio que os scanners não detectam.
Cada achado é validado manualmente, classificado por severidade com CVSS e apoiado por evidências e passos para reprodução.
Certificações:
Você receberá:
Envie uma mensagem antes de fazer o pedido se seu escopo incluir mais de uma aplicação, muitos endpoints de API, múltiplos papéis de usuário, infraestrutura na nuvem, código fonte ou fluxos de trabalho de negócio complexos. Eu enviarei uma oferta personalizada.


Tradução automática
Você usa scanners automatizados ou realiza testes manuais?
Os testes são principalmente manuais e apoiados por ferramentas de segurança apropriadas. A varredura automatizada pode ajudar na cobertura, mas as descobertas são validadas manualmente antes de serem reportadas.
O que você precisa antes de começar?
Normalmente, preciso da URL/API autorizada, credenciais de teste quando aplicável, documentação da API como coleções Swagger/Postman, número de papéis de usuário e quaisquer restrições de escopo.
Vou receber um relatório profissional de testes de penetração?
Sim. Dependendo do pacote selecionado, o relatório inclui escopo, metodologia, vulnerabilidades validadas, classificações de risco, evidências, passos para reprodução e recomendações de remediação.
Você oferece reteste após a correção das vulnerabilidades?
Sim. Retestes estão incluídos no pacote Premium ou podem ser adicionados separadamente/orçado sob medida para outros serviços.
Você consegue testar aplicações e APIs autenticadas?
Sim. Testes autenticados são suportados e recomendados para aplicações onde funcionalidades importantes só estão disponíveis após login.
Posso usar o relatório para conformidade ou revisões de segurança de clientes?
O relatório pode apoiar remediações internas, discussões de segurança com fornecedores/clientes e atividades de garantia de segurança. No entanto, não deve ser apresentado como uma certificação formal ou atestado de conformidade, a menos que seja especificamente acordado.
Como as descobertas são priorizadas?
Cada descoberta recebe uma pontuação base do CVSS v3.1 com o vetor completo publicado, para que você possa verificar de forma independente. A severidade é então ajustada de acordo com o seu contexto de negócio, onde o CVSS pode subestimar ou superestimar o impacto real. As descobertas são ordenadas pelo que deve ser resolvido primeiro.


