Ver categorias
Português
$
USD
Conecte-se à sua IA
Engenheiro de LangGraph, Agentes de IA em produção, FastAPI, LangSmith, MCP
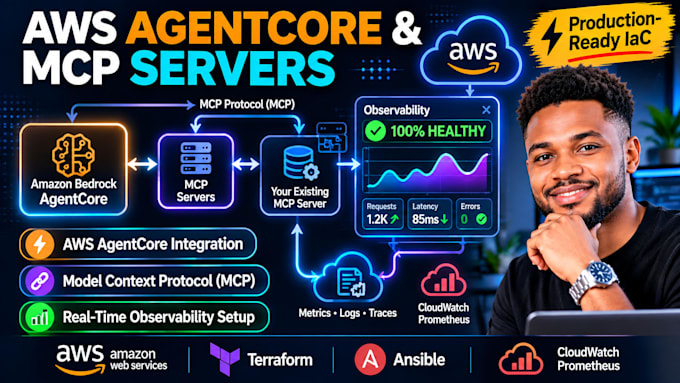
Precisa de especialista em integração de servidor AWS AgentCore MCP, implantação e configuração de observabilidade em tempo real? Entrego soluções em nuvem de alto desempenho que conectam suas ferramentas inteligentes, corrigem lacunas de telemetria e tornam sua infraestrutura mais robusta! Está enfrentando conexões sem servidor quebradas, logs do cloud watch ausentes, falhas silenciosas de agentes ou handshake de protocolo inválido? Garanto resolver cada falha de implantação de backend e erro de monitoramento que você estiver enfrentando.
O que vou construir e configurar para você:
Por que trabalhar comigo? Eu elimino a configuração tediosa por tentativa e erro. Você terá uma arquitetura em nuvem pronta para produção, altamente observável, construída com clareza usando frameworks IaC modernos


Provedor de Nuvem:
Amazon Web Services
Frameworks:
Npm
•
Terraform
•
Pulumi
•
Ansible
•
Crossplane
Tradução automática
: Como você conecta e configura os servidores Model Context Protocol (MCP) dentro do AWS AgentCore?
Eu implanto módulos de runtime sem servidor seguros, configuro rotas de endpoints seguras e mapeio os seus esquemas de ferramenta para que Claude ou outros agentes se comuniquem com facilidade.
Você pode configurar observabilidade completa e monitoramento de métricas personalizado para meus agentes na nuvem?
Eu integro tracing distribuído, métricas personalizadas do CloudWatch, pipelines de logs estruturados e alertas de erro proativos para detectar falhas instantaneamente.
Você usa ferramentas de infraestrutura como código, como Terraform ou Pulumi, para essas implantações?
Com certeza. Construo código de infraestrutura limpo e versionado usando Terraform e Ansible para garantir configurações em nuvem repetíveis e prontas para produção.
Quais permissões ou acessos você precisa de mim para começar a configurar meu ambiente AWS?
Você precisará fornecer credenciais administrativas IAM temporárias ou convite de cargo no AWS Identity Center com permissões para serviços sem servidor e de rede.
Como você solucionará falhas silenciosas ou problemas de latência dentro de pipelines MCP personalizados?
Eu analiso logs de runtime, verifico gargalos de payload, valido handshakes de protocolo e ajusto thresholds de timeout para garantir respostas ultrarrápidas.