Eu farei um teste de penetração profissional na sua aplicação web ou rede

D
danibs
D
danibs
Daniele T
Algumas informações foram traduzidas automaticamente.

Sobre este Serviço

Tradução automática

Sua website ou aplicação web está segura? Você sabe o que um atacante poderia fazer com ela?


Sou um profissional certificado em segurança ofensiva com 5 certificações do setor (eCPPT, eWPT, eJPT, CRTA, ICCA), atualmente atuando como Analista de SOC. Realizo testes manuais de penetração para encontrar vulnerabilidades reais e exploráveis nos seus sistemas antes que atacantes reais o façam.


O que eu testo:

  • Top 10 da OWASP (injeção, XSS, autenticação quebrada, IDOR, SSRF, má configuração)
  • - Autenticação e gerenciamento de sessões
  • - Controle de acesso e falhas na lógica de negócios
  • - Endpoints de API
  • - Serviços de rede e portas abertas
  • - Active Directory (sob solicitação)

O que você recebe:

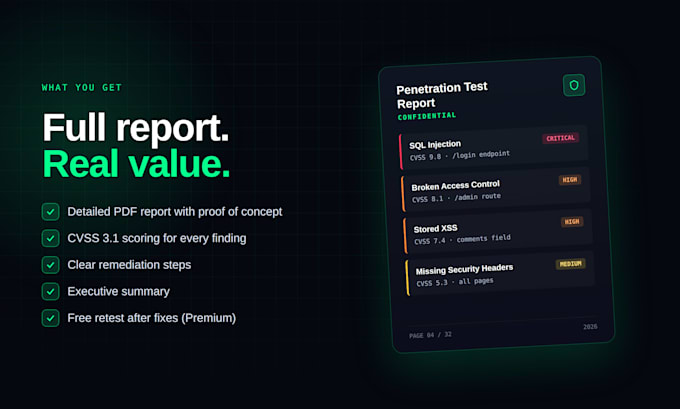
  • Relatório detalhado em PDF com descobertas, severidade (CVSS 3.1) e prova de conceito
  • - Passos claros de remediação para cada vulnerabilidade
  • - Resumo executivo para stakeholders não técnicos (Padrão e Premium)
  • - Reteste gratuito após sua equipe aplicar as correções (apenas Premium)

Antes de começarmos, você deve fornecer autorização por escrito para testar o escopo alvo. Eu só testo sistemas que você possui ou para os quais tem permissão explícita para testar.


Envie uma mensagem antes de fazer o pedido com a URL ou faixa de IPs do seu alvo, e eu confirmarei se o escopo e o preço atendem às suas necessidades.

Respeite os direitos de terceiros

Esteja atento ao fato que é contra as políticas do prestador da Fiverr incluir temas, modelos ou outros elementos no trabalho entregue que infrinjam os direitos de terceiros ou leis aplicáveis. Leia mais em nosso Guia de Criação Digital Responsável.

Conheça mais sobre Daniele T

Daniele T

Junior Penetration Tester Red Team

  • A partir deItália
  • Membro desdejul. de 2018
  • Responde em aprox.:1 hora
  • Idiomas

    Italiano, Inglês
I am an offensive-oriented security analyst currently working as a SOC Analyst at a market-leading MSSP. I hold five offensive certifications covering network, web, Active Directory, and cloud penetration testing. I maintain a public technical portfolio on GitHub and aim to transition into a dedicated penetration testing or red team role.

Tradução automática