Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Suporte de TI e cibersegurança
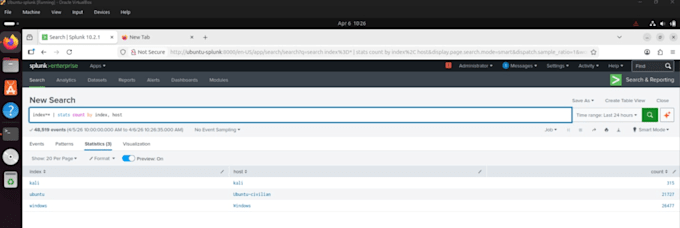
Vou configurar coleta e monitoramento centralizado de logs para seu negócio, assim você consegue ter visibilidade do que acontece na sua rede antes que um problema pequeno vire um grande problema.
A maioria das pequenas empresas não tem visibilidade alguma dos seus sistemas até que algo quebre ou seja comprometido. Eu monto o mesmo tipo de configuração de monitoramento usado em operações de segurança de grandes empresas, adaptada para ambientes menores.
O que eu ofereço: Experiência prática na construção e manutenção de um laboratório SIEM com várias máquinas (Splunk, Sysmon, logging centralizado em endpoints Windows/Linux), além de certificação Security+ e experiência em compliance voltado para o DoD.
O que você vai receber:
Para quem é indicado: Pequenas empresas ou administradores de TI autônomos que querem ter uma visão real da sua rede sem precisar contratar um analista de segurança em tempo integral.
Envie o número e o sistema operacional das máquinas que você quer monitorar antes de fazer o pedido, assim posso confirmar o escopo.
Servidor:
Servidor virtual privado
•
Servidor Windows
Sistema operacional:
Windows
•
Linux
