Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Tradução automática
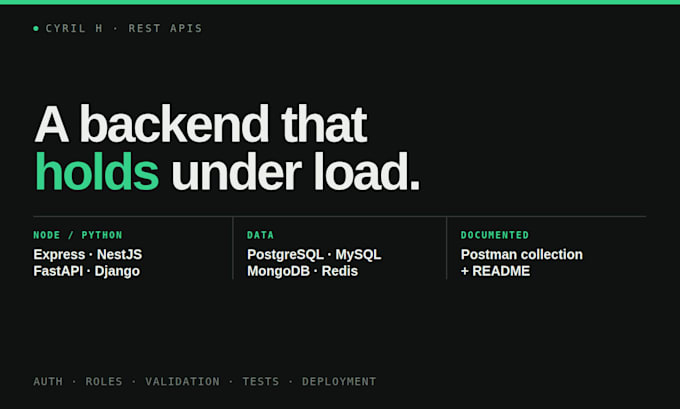
Sua aplicação precisa de um backend que não caia na primeira vez que duas pessoas usarem ao mesmo tempo.
Eu construo APIs REST em Node.js (Express, NestJS) ou Python (FastAPI, Django) com PostgreSQL, MySQL ou MongoDB por trás. Autenticação, roles, validação, tratamento de erros e documentação que alguém realmente consegue seguir.
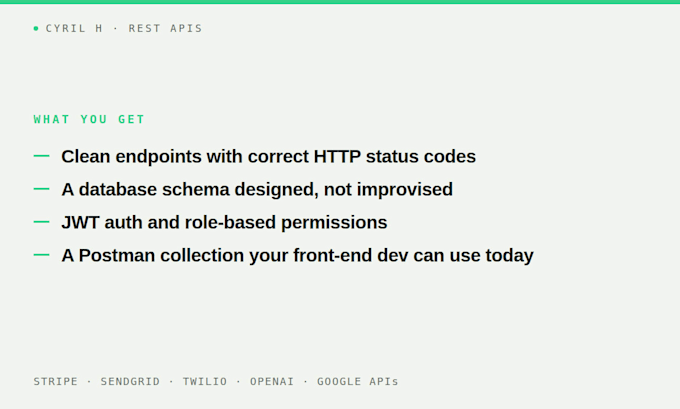
O que você recebe:
- Endpoints limpos com códigos de status HTTP corretos
- Um esquema de banco de dados planejado antes de escrever uma linha, não improvisado
- Autenticação JWT e permissões baseadas em roles onde for necessário
- Validação de entrada e mensagens de erro sensatas
- Uma coleção Postman para seu desenvolvedor front-end começar imediatamente
- README com instruções de configuração e variáveis de ambiente
Também conecto com o que você já usa: Stripe, SendGrid, Twilio, OpenAI, APIs do Google ou qualquer serviço de terceiros documentado.
Implantação no Railway, Render, Fly.io ou seu próprio VPS disponível no pacote Premium.
Envie o que sua aplicação precisa fazer, eu retorno com a lista de endpoints e um preço fixo antes de você fazer o pedido.
Full Stack Developer, Web, Mobile and APIs
Idiomas
Tradução automática
Tradução automática
Você consegue trabalhar com meu banco de dados existente?
Sim. Envie o esquema ou acesso de leitura a uma cópia, e eu construo em cima dele ao invés de substituir.
Quem é o dono do código?
Você faz tudo, completamente. Você recebe o repositório, as variáveis de ambiente, um README e qualquer outro desenvolvedor pode continuar de lá.
Node.js ou Python — qual devo escolher?
Se seu front-end é JavaScript, Node mantém tudo na mesma linguagem. Se há processamento pesado de dados ou machine learning, Python. Não sabe? Me diga o que a app faz e eu escolho.
E quanto à segurança?
Validação de entrada, senhas hashed, JWT com expiração, sem segredos no repositório. Vou sinalizar qualquer requisito que possa criar risco antes de construir.